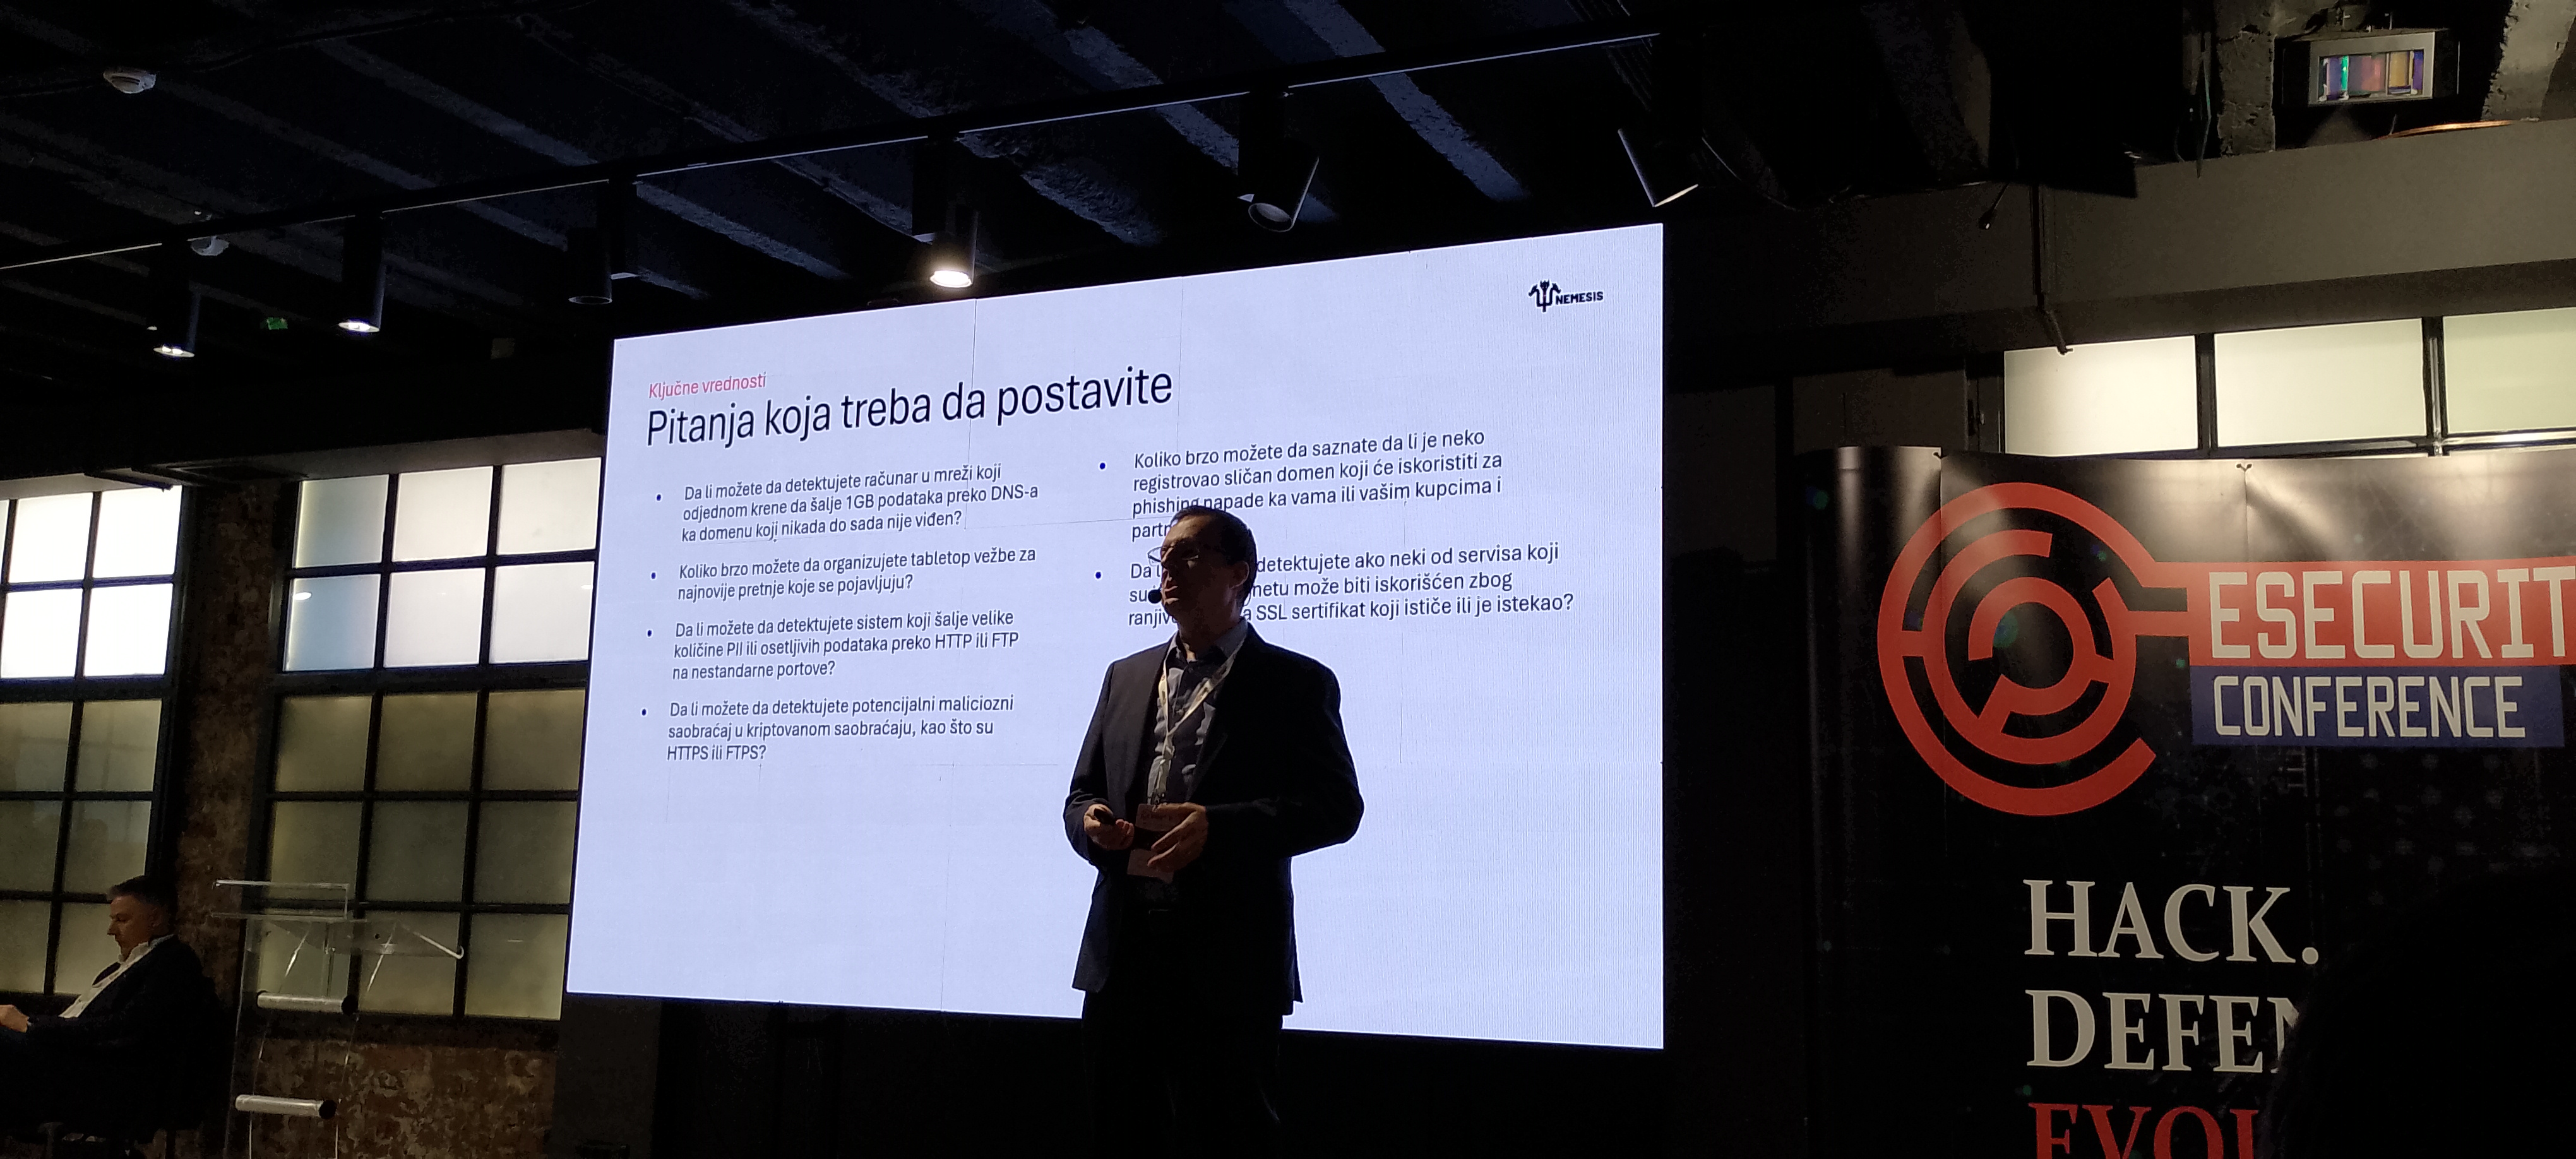
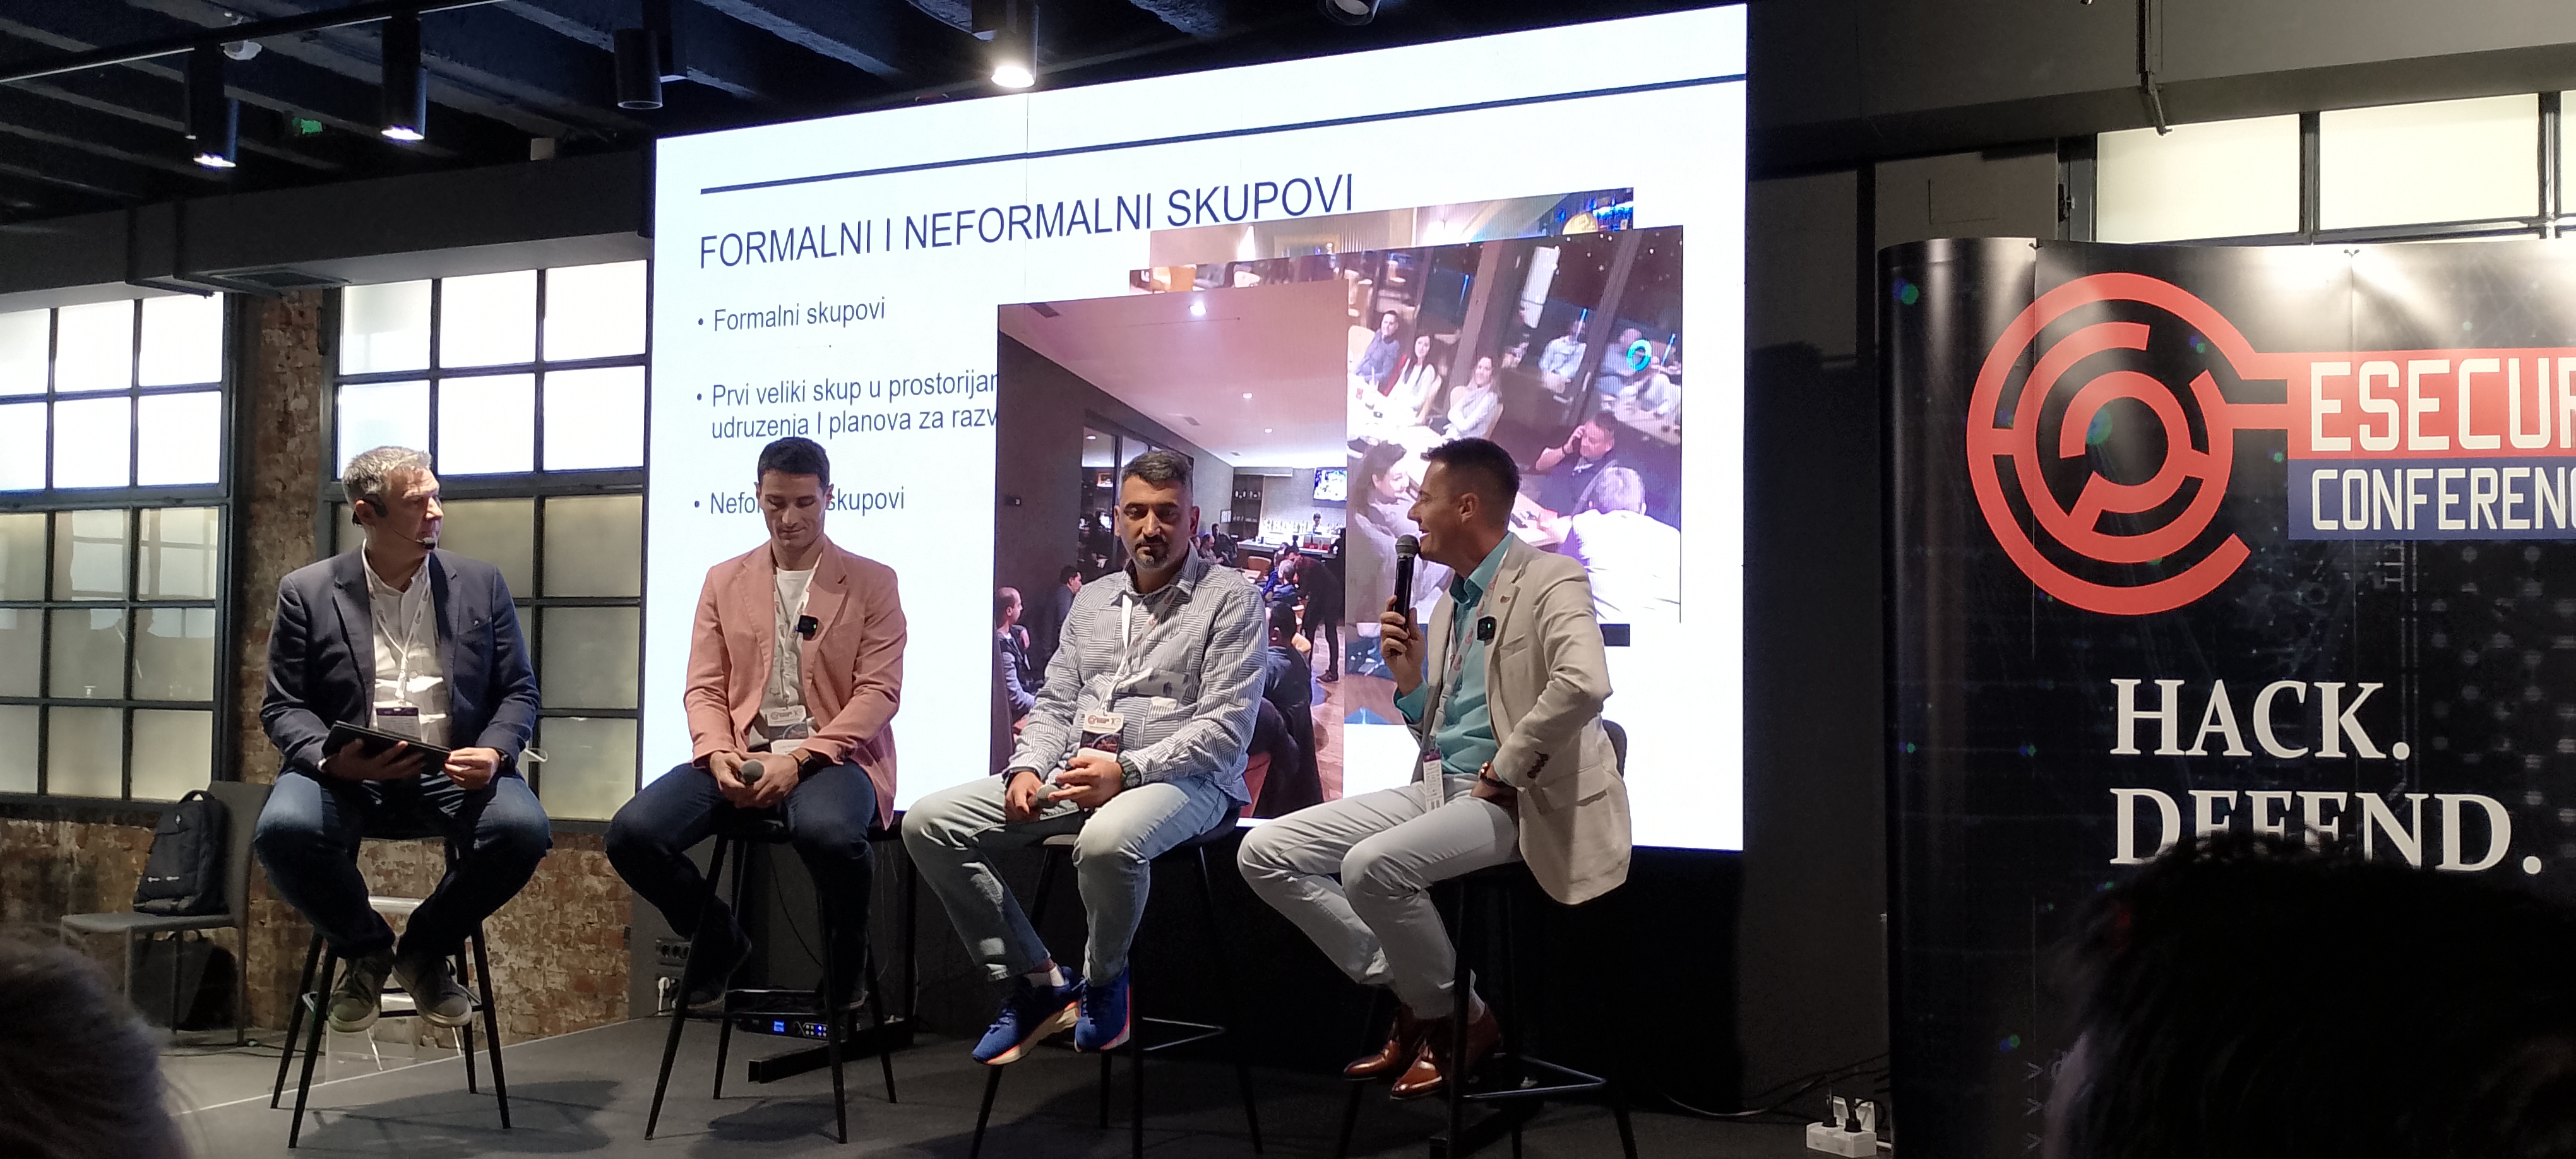
Ако првиот ден поздравниот говор се концентрираше на иднината на кибер безбедноста и содржините на новата конференција, вториот ден поздравниот говор, ако може така да го наречеме, беше посветен на приказната за почетоците на здружението eSecuriту, на луѓето основачи и оние кои се во и со него од самиот почеток.
Игор Франц, сегашниот претседател на здружението и негов соосновач, се потсети на сега далечната 2014 година кога низ разговор со неговите колеги почнува да се крчка идејaта за формирање на здружение посветено на е-безбедноста, како организација и место каде ќе се споделуваат професионалните искуства. Ова уште повеќе го потенцираше и колега од здружението, Александар Мирковиќ, кој кажа“станувањето на инженер е еден процес, стекнувањето со знаење друг, а размената на искуства сосема трет”. Оттаму, здружението и средбите што тие ќе ги организираат се повеќе од потреба, тие се неопходност во развојот професионалците што се бават со кибер безбедност.
Лука Милинковиќ, кој малку подоцна (но не за многу подоцна) се вклучува во приказната на eSecurity, зборуваше за првата конфереција одржана во просториите на Електротехничкиот факултет во Белград, иподоцнежниот раст. Но, тука не би ги откривале сите специфики од историјатот, бидејќи за ова ќе имате прилика да прочитате повеќе во интервјуто со Игор Франц, кое треба деновиве да се заврши по што наскоро ќе биде објавено на порталот на ЕМИТЕР.
По реминисценцијата на минатите конференции, заблагодарувањето на сите што некогаш биле вклучени во организацијата, и најавата за повеќе награди за публиката, конференцијата се префрли во текот на професионални разговори.
Миодраг Миленковиќ од MBCOM, го презентираше решението за кибер безбедност на Symantec. Притоа се фокусираше на улогата на тимот одговорен за ебезбедноста во фирмата, потребата да може да се согледа сликата на кибер нападот во поширок контекст, и користењето на соодветни АИ алатки, како на пример CBX Symantec кои ова го овозможуваат за корисниците, како платформа со агентски АИ поставена над сите столбови на заштита. Секако, ова овозможува добивање на добар контекст од сите.
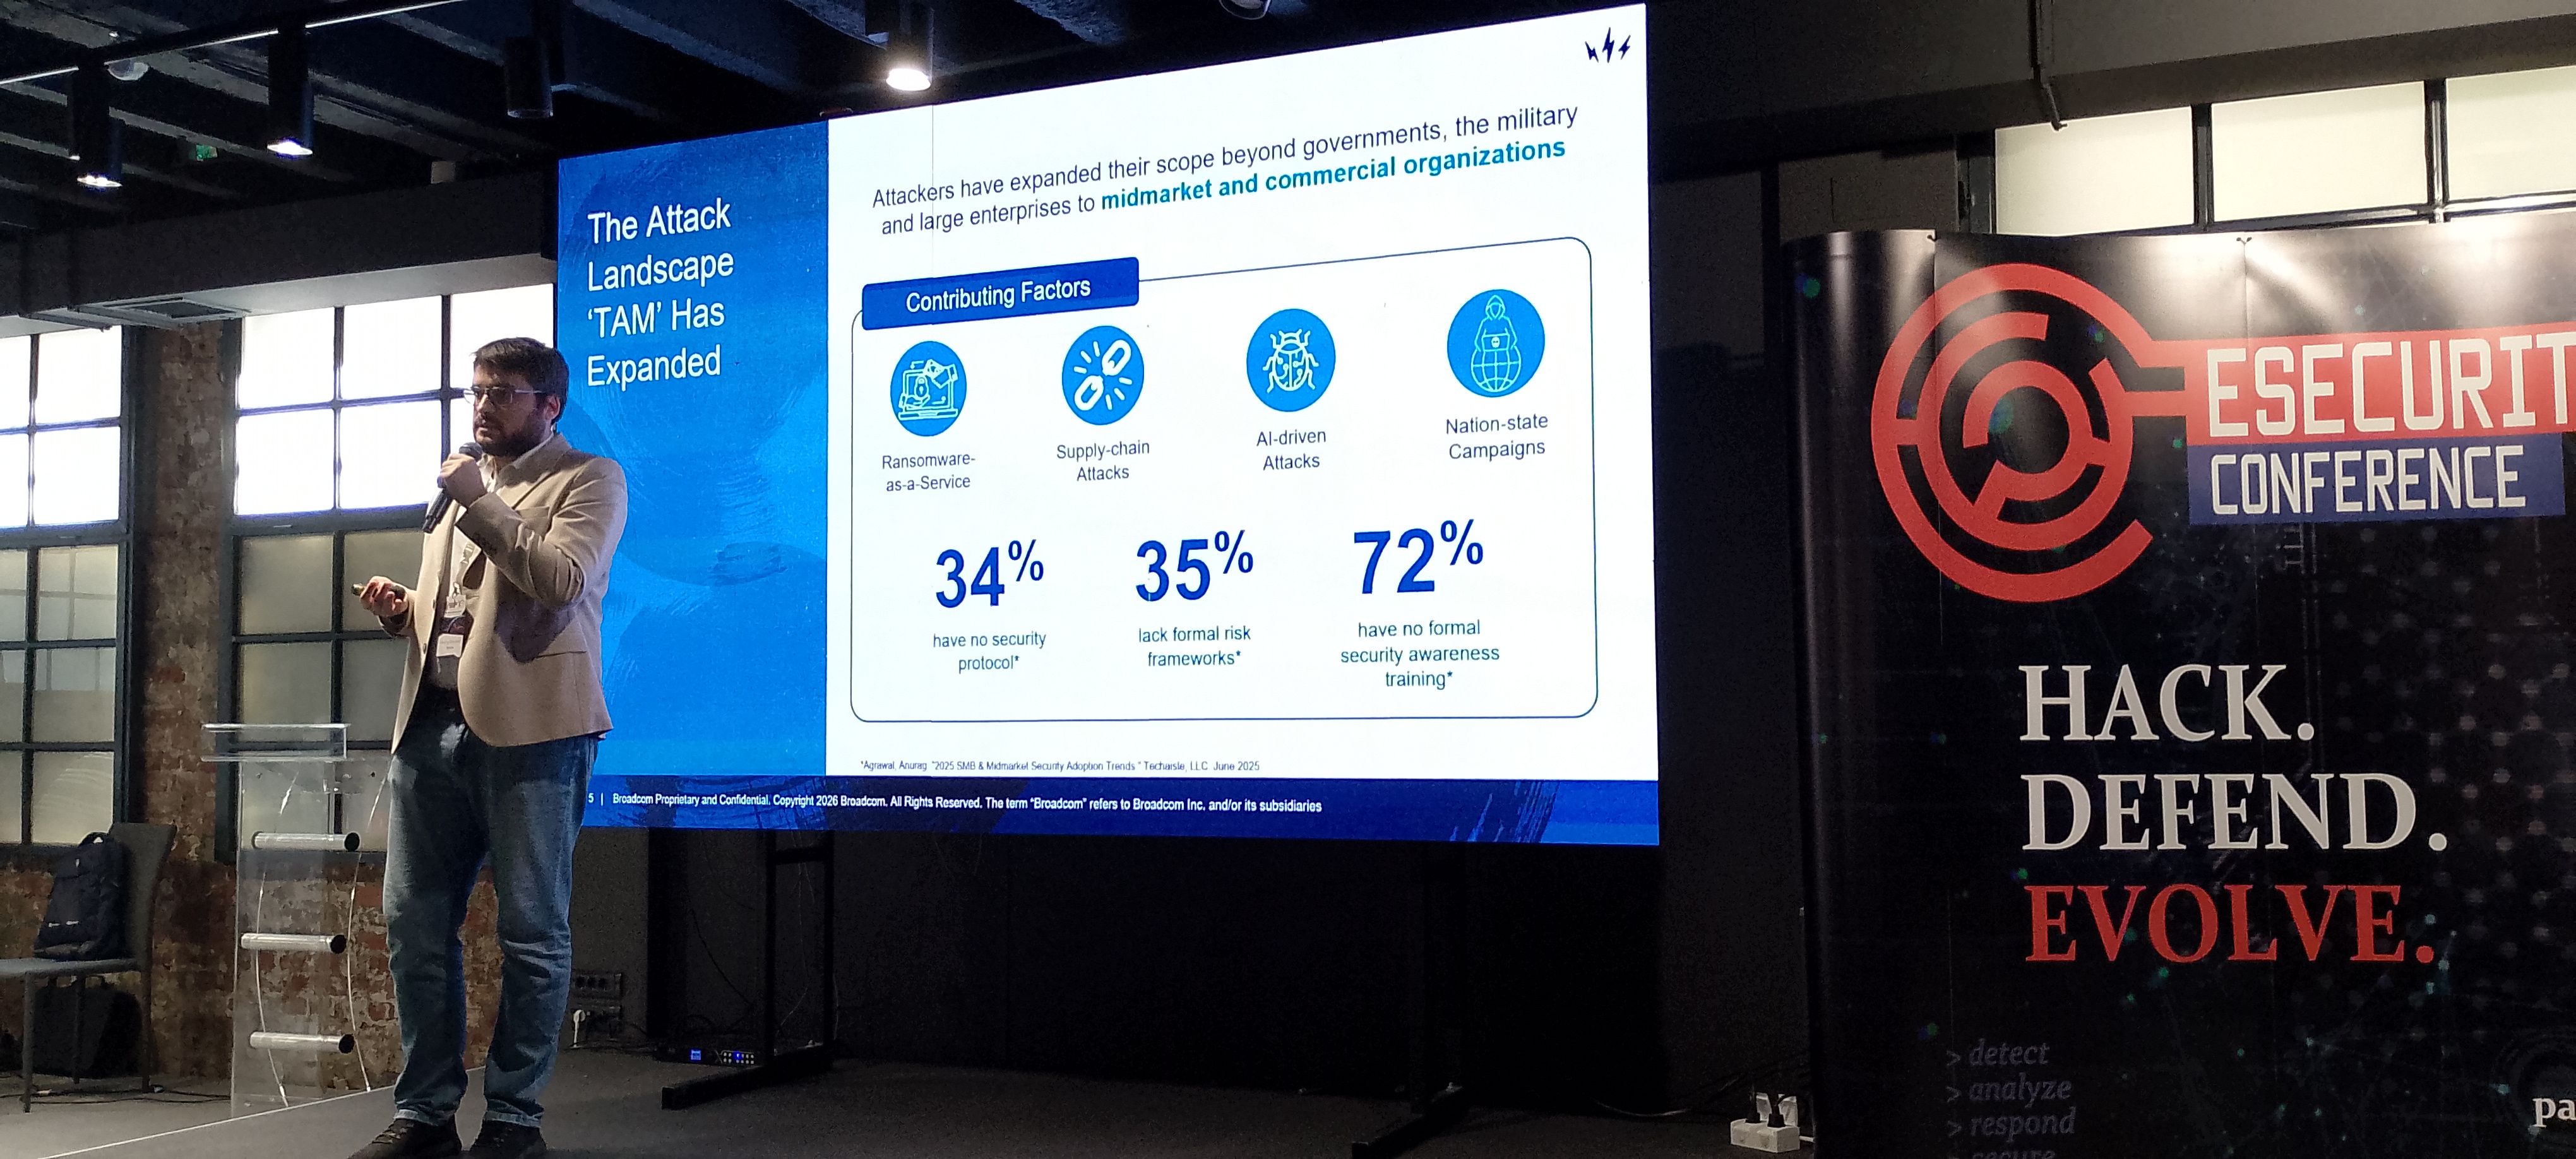
Но бидејќи контекстот не значи многу сам за себе, тука е алатката за предикативна безбедност која нуди скратување на времето, промена на начинот на делување и активирање на CBX, а која на пазарот стана достапна пред околу 2 месеца.
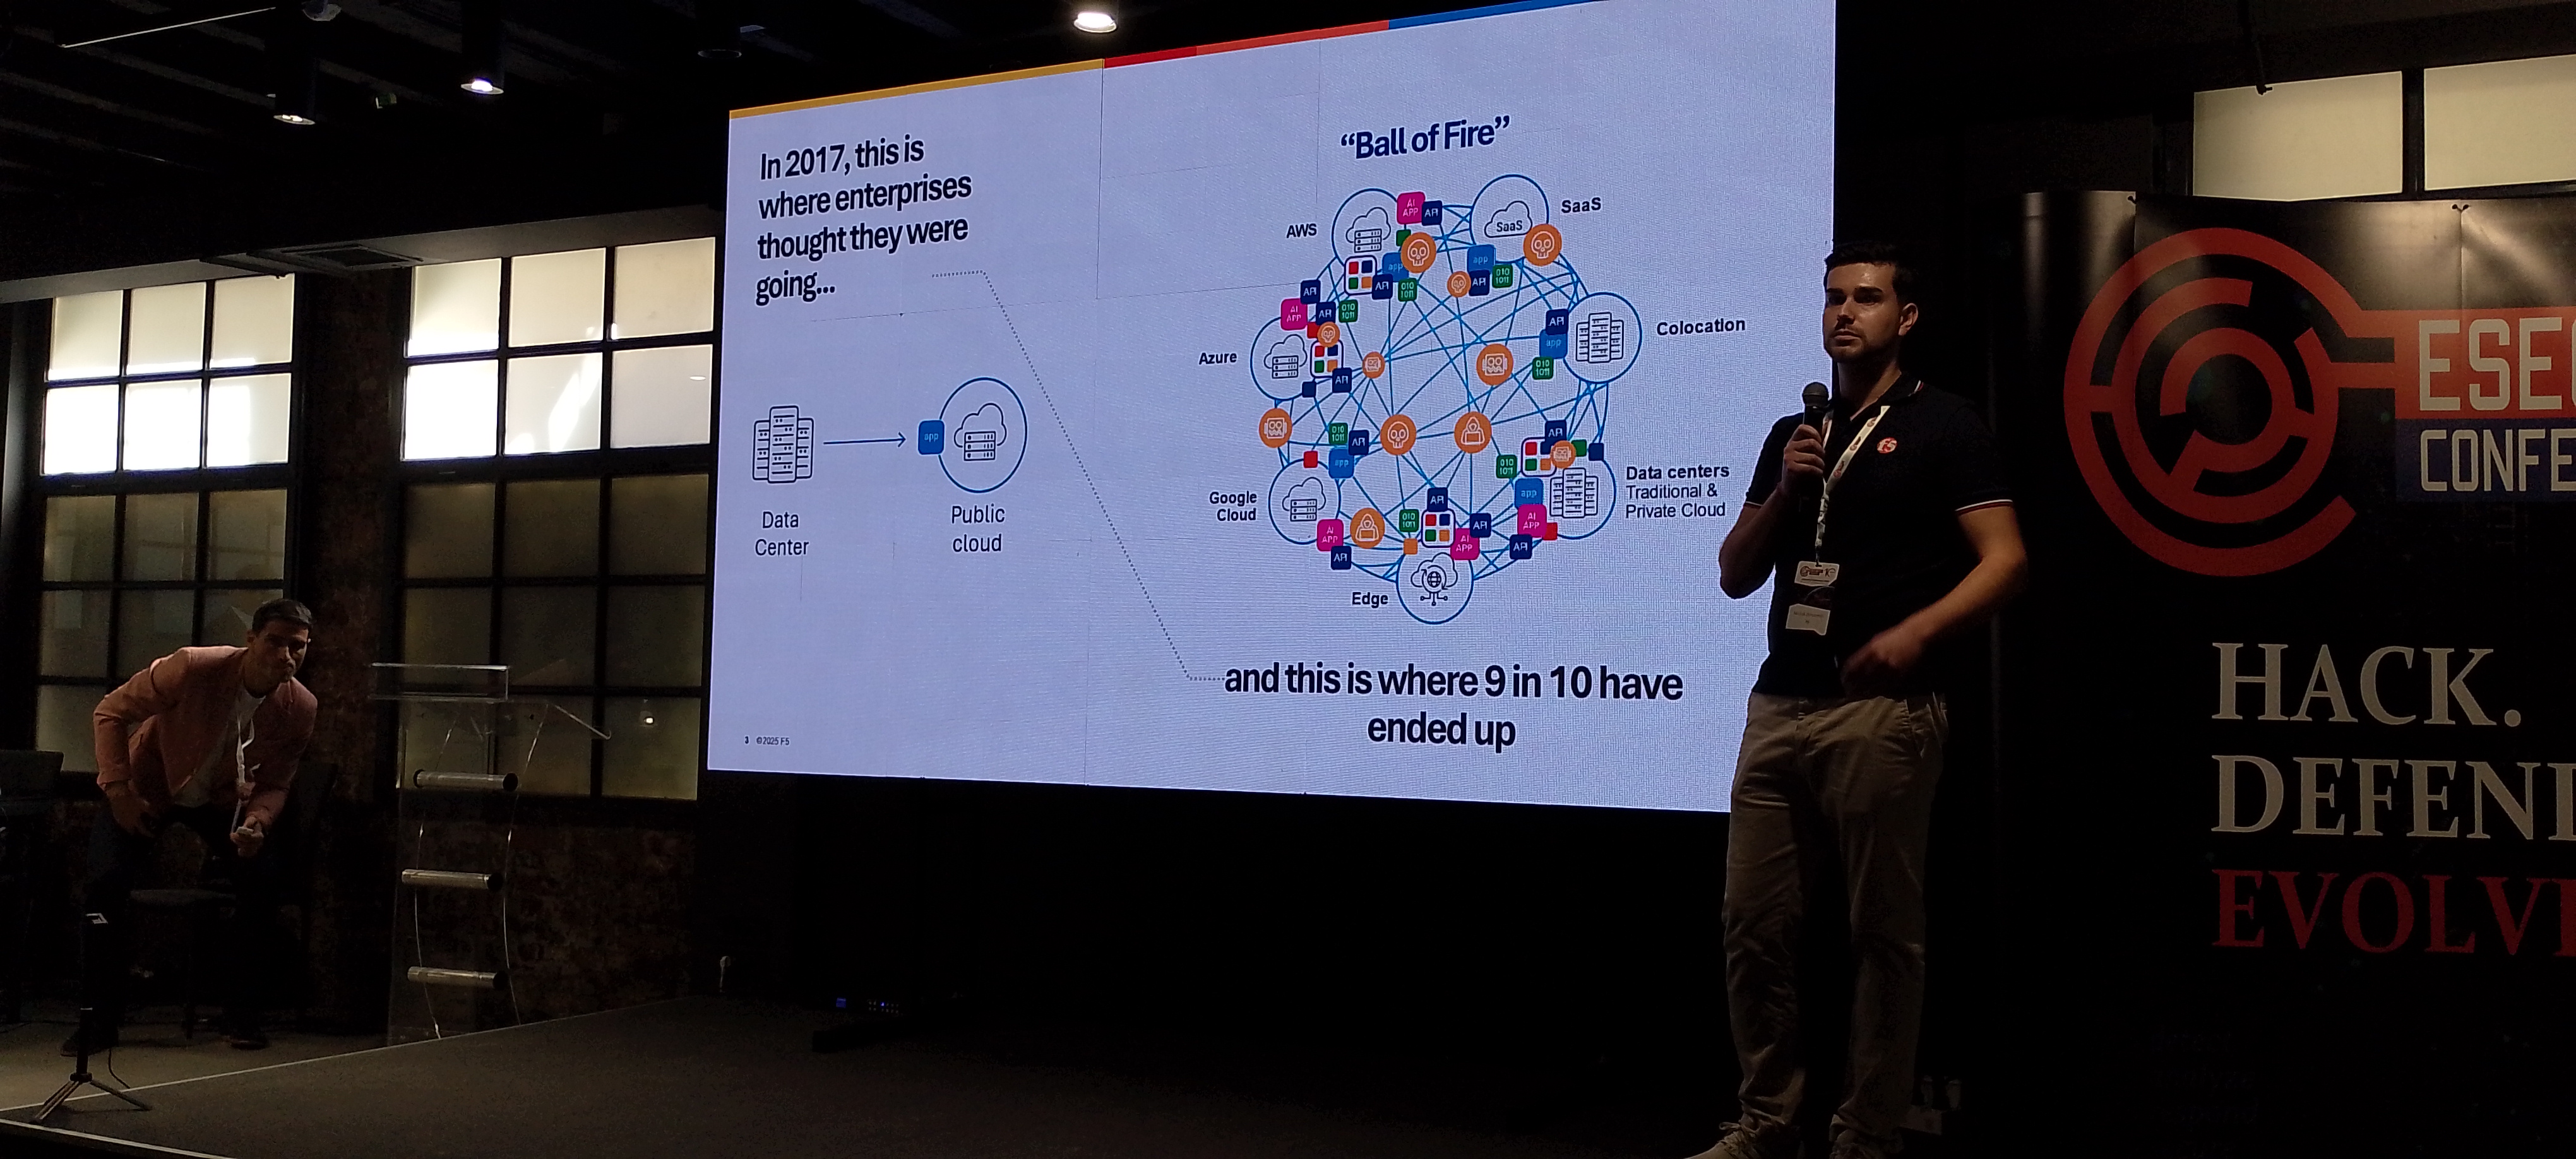
Михаил Зброжински од групацијта f5 од Полска говореше за промената што API Security ја внесува во поглед на креирање на типот на обезбедување. Се наврати на премините од дата-центар во облак и еволуцијата на хибридни решенија што оваа трансформација ги донесе, создавајќи мноштво различни ранливости, особено со следење на работата на АПИ. Ова ги инспирирало во f5 да го крeираат решението f5 Workforce API Security, најнов производ од оваа компанија, кој ги следи употребатана API во сенка, водејќи сметка каде тие е употребуваат и до какви информации пристапуваат и со кои имаат интеракција.
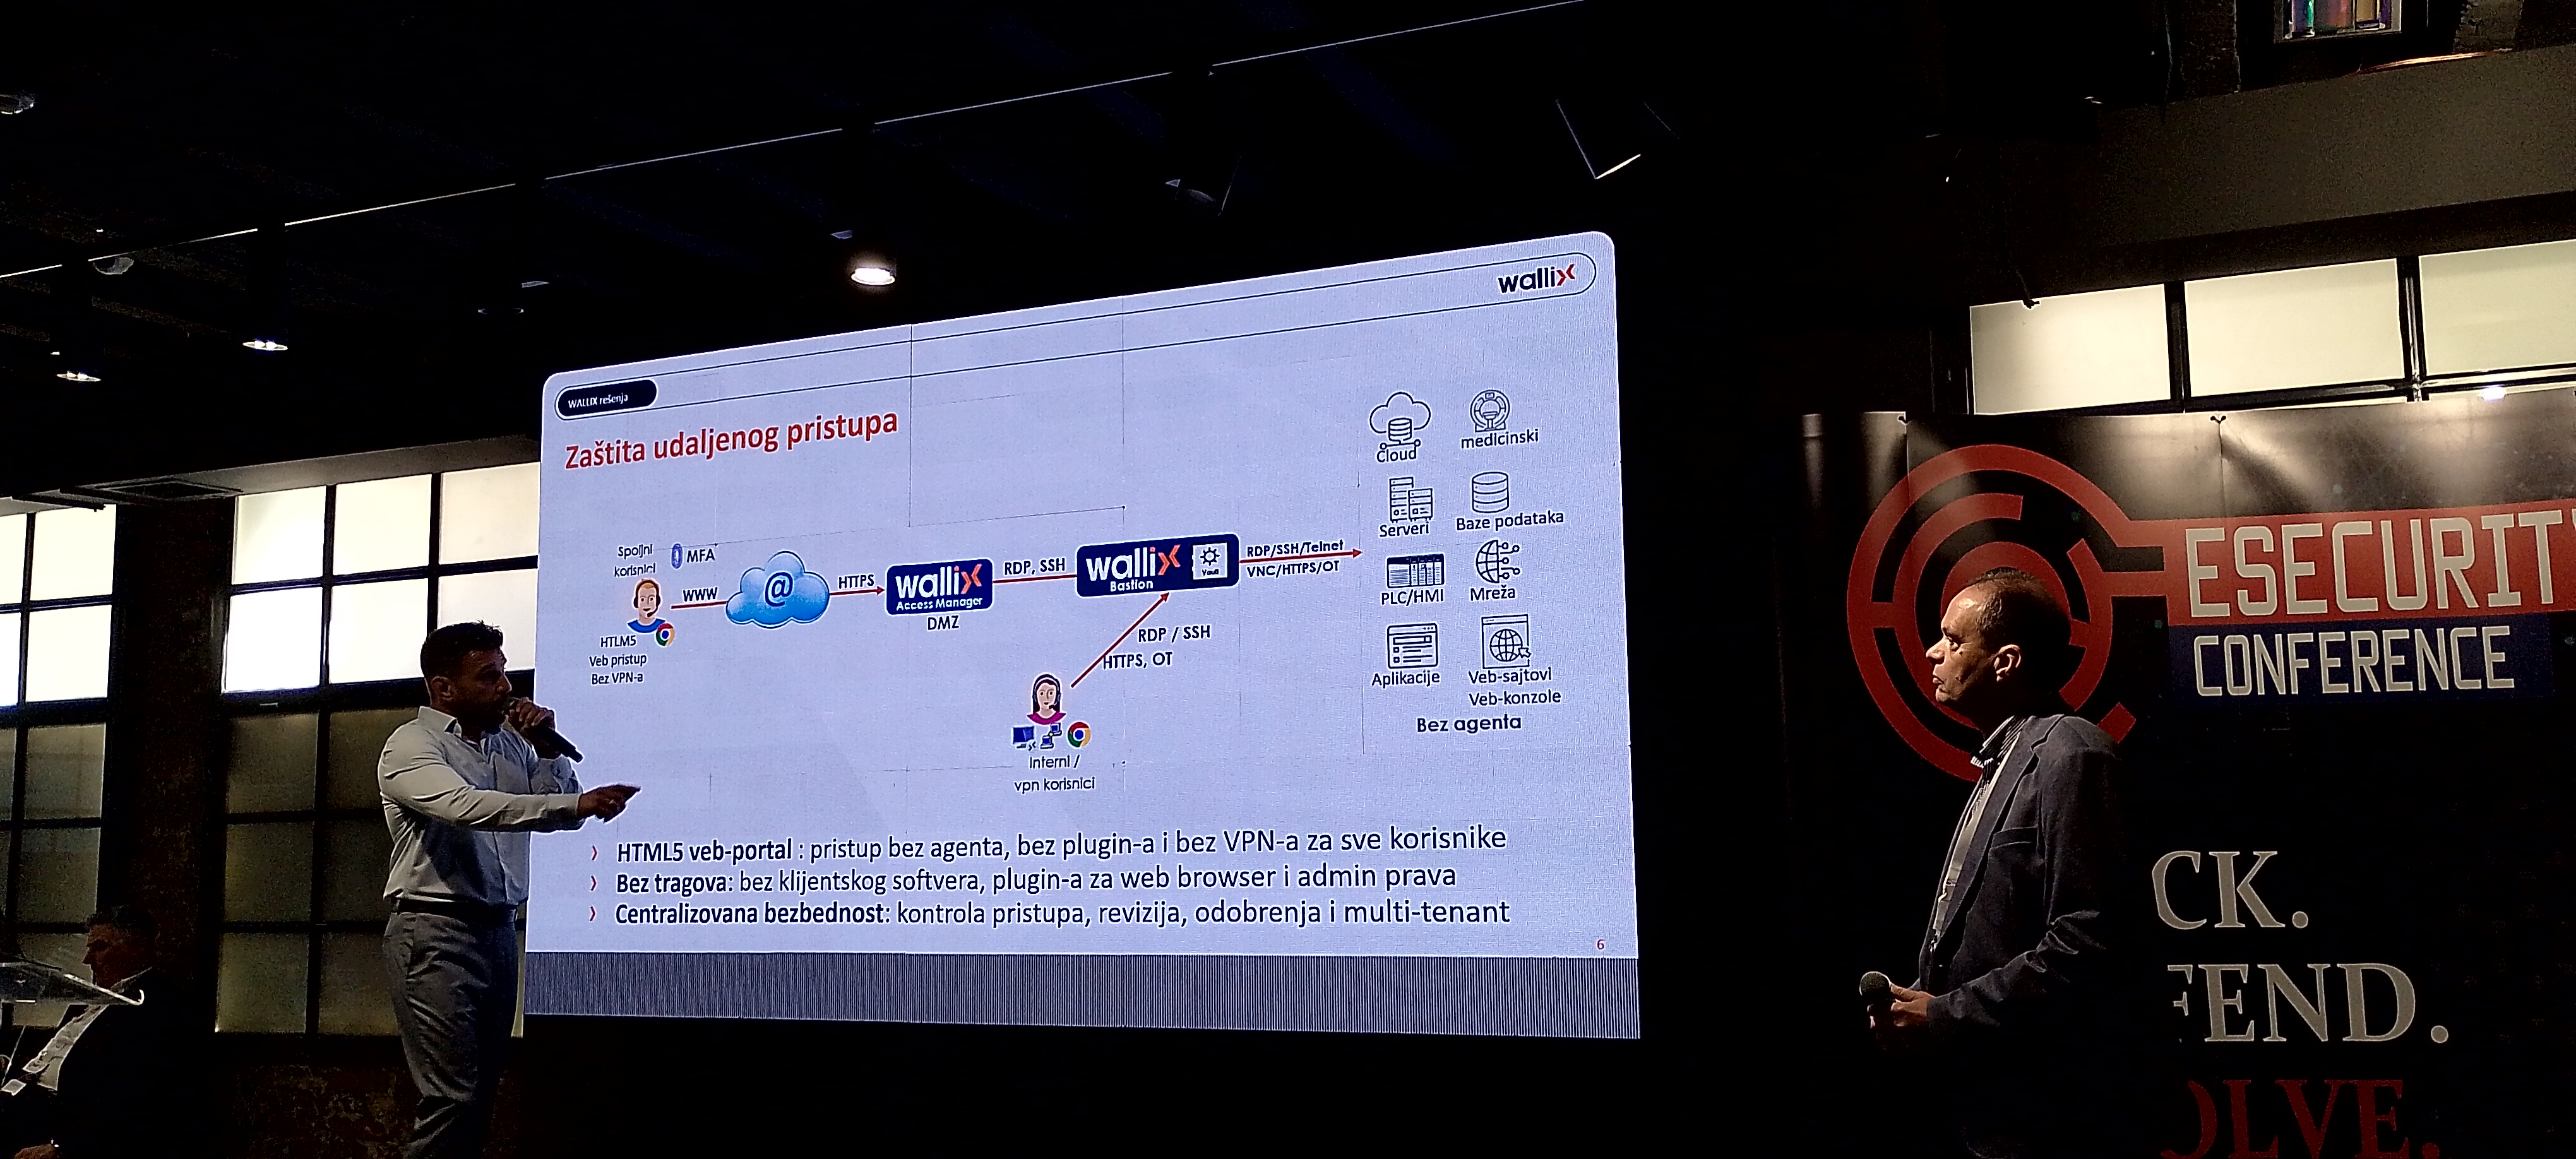
Сличен аспект понуди и Бранимир Протиќ од Wallix , кој го промовираше безбедносниот систем од неговата компанија наменет за професионалците за кибер заштита во рамките на една компанија, како алатка што ќе им ја олесни работата, меѓу другото поради тоа што работи и вклучува аспекти што нивните ‘ривали’ ги занемаруваат, како заштита на DNS.
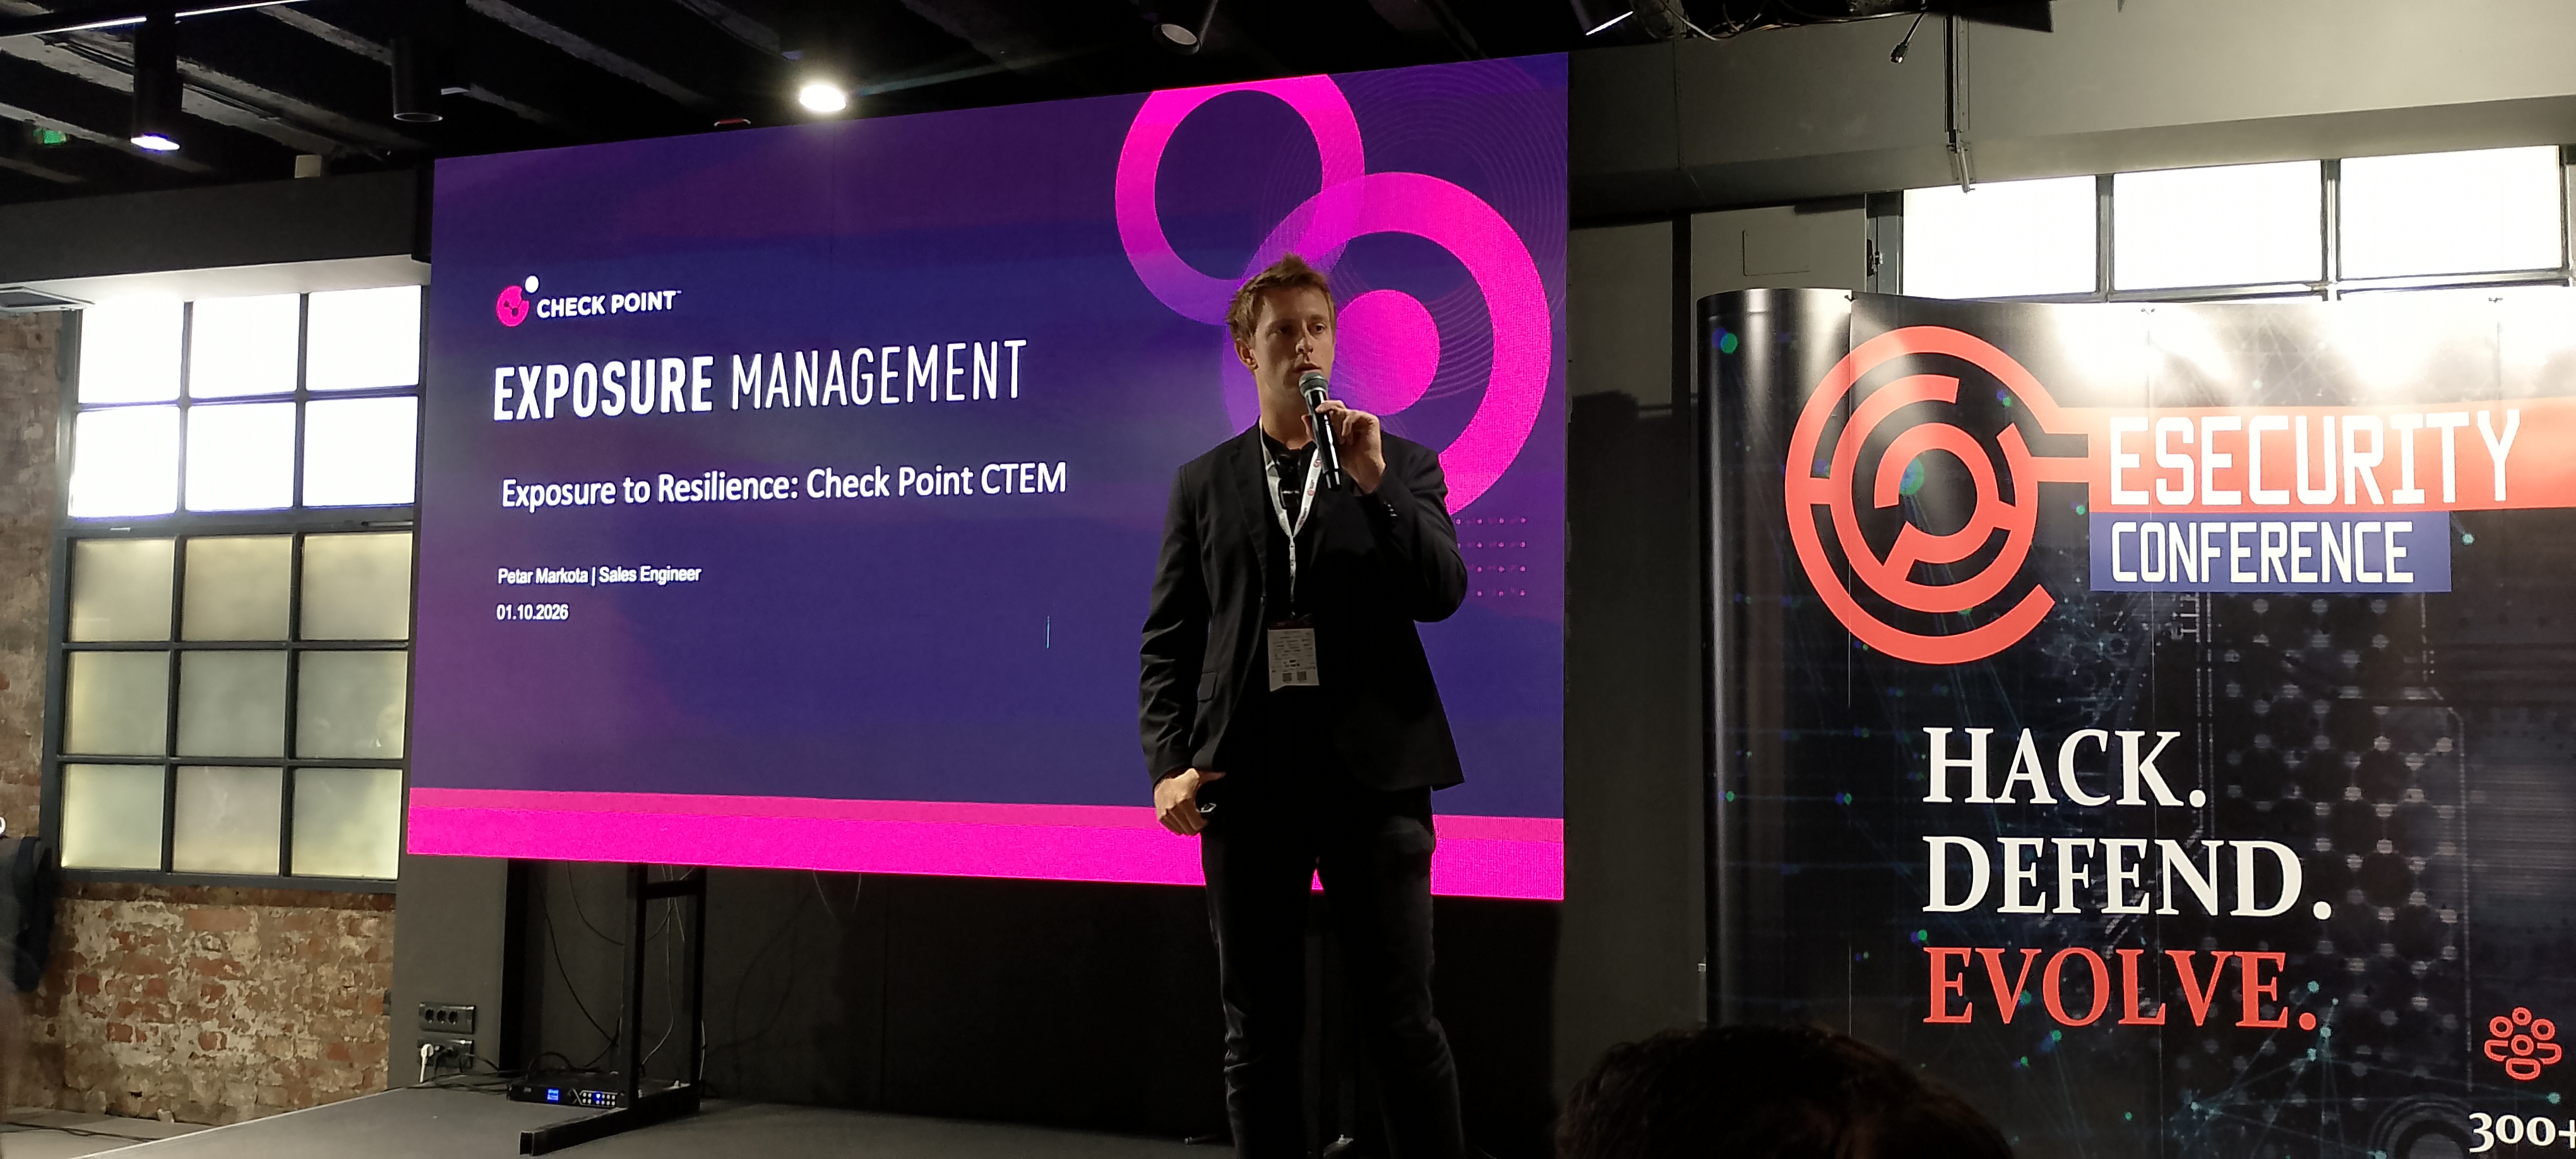
Следното излагање насловено со ‘Од изложеност до отпорност’ го имаше Петар Маркота од CheckPoint, кој го презентираше решението од неговата компанија.
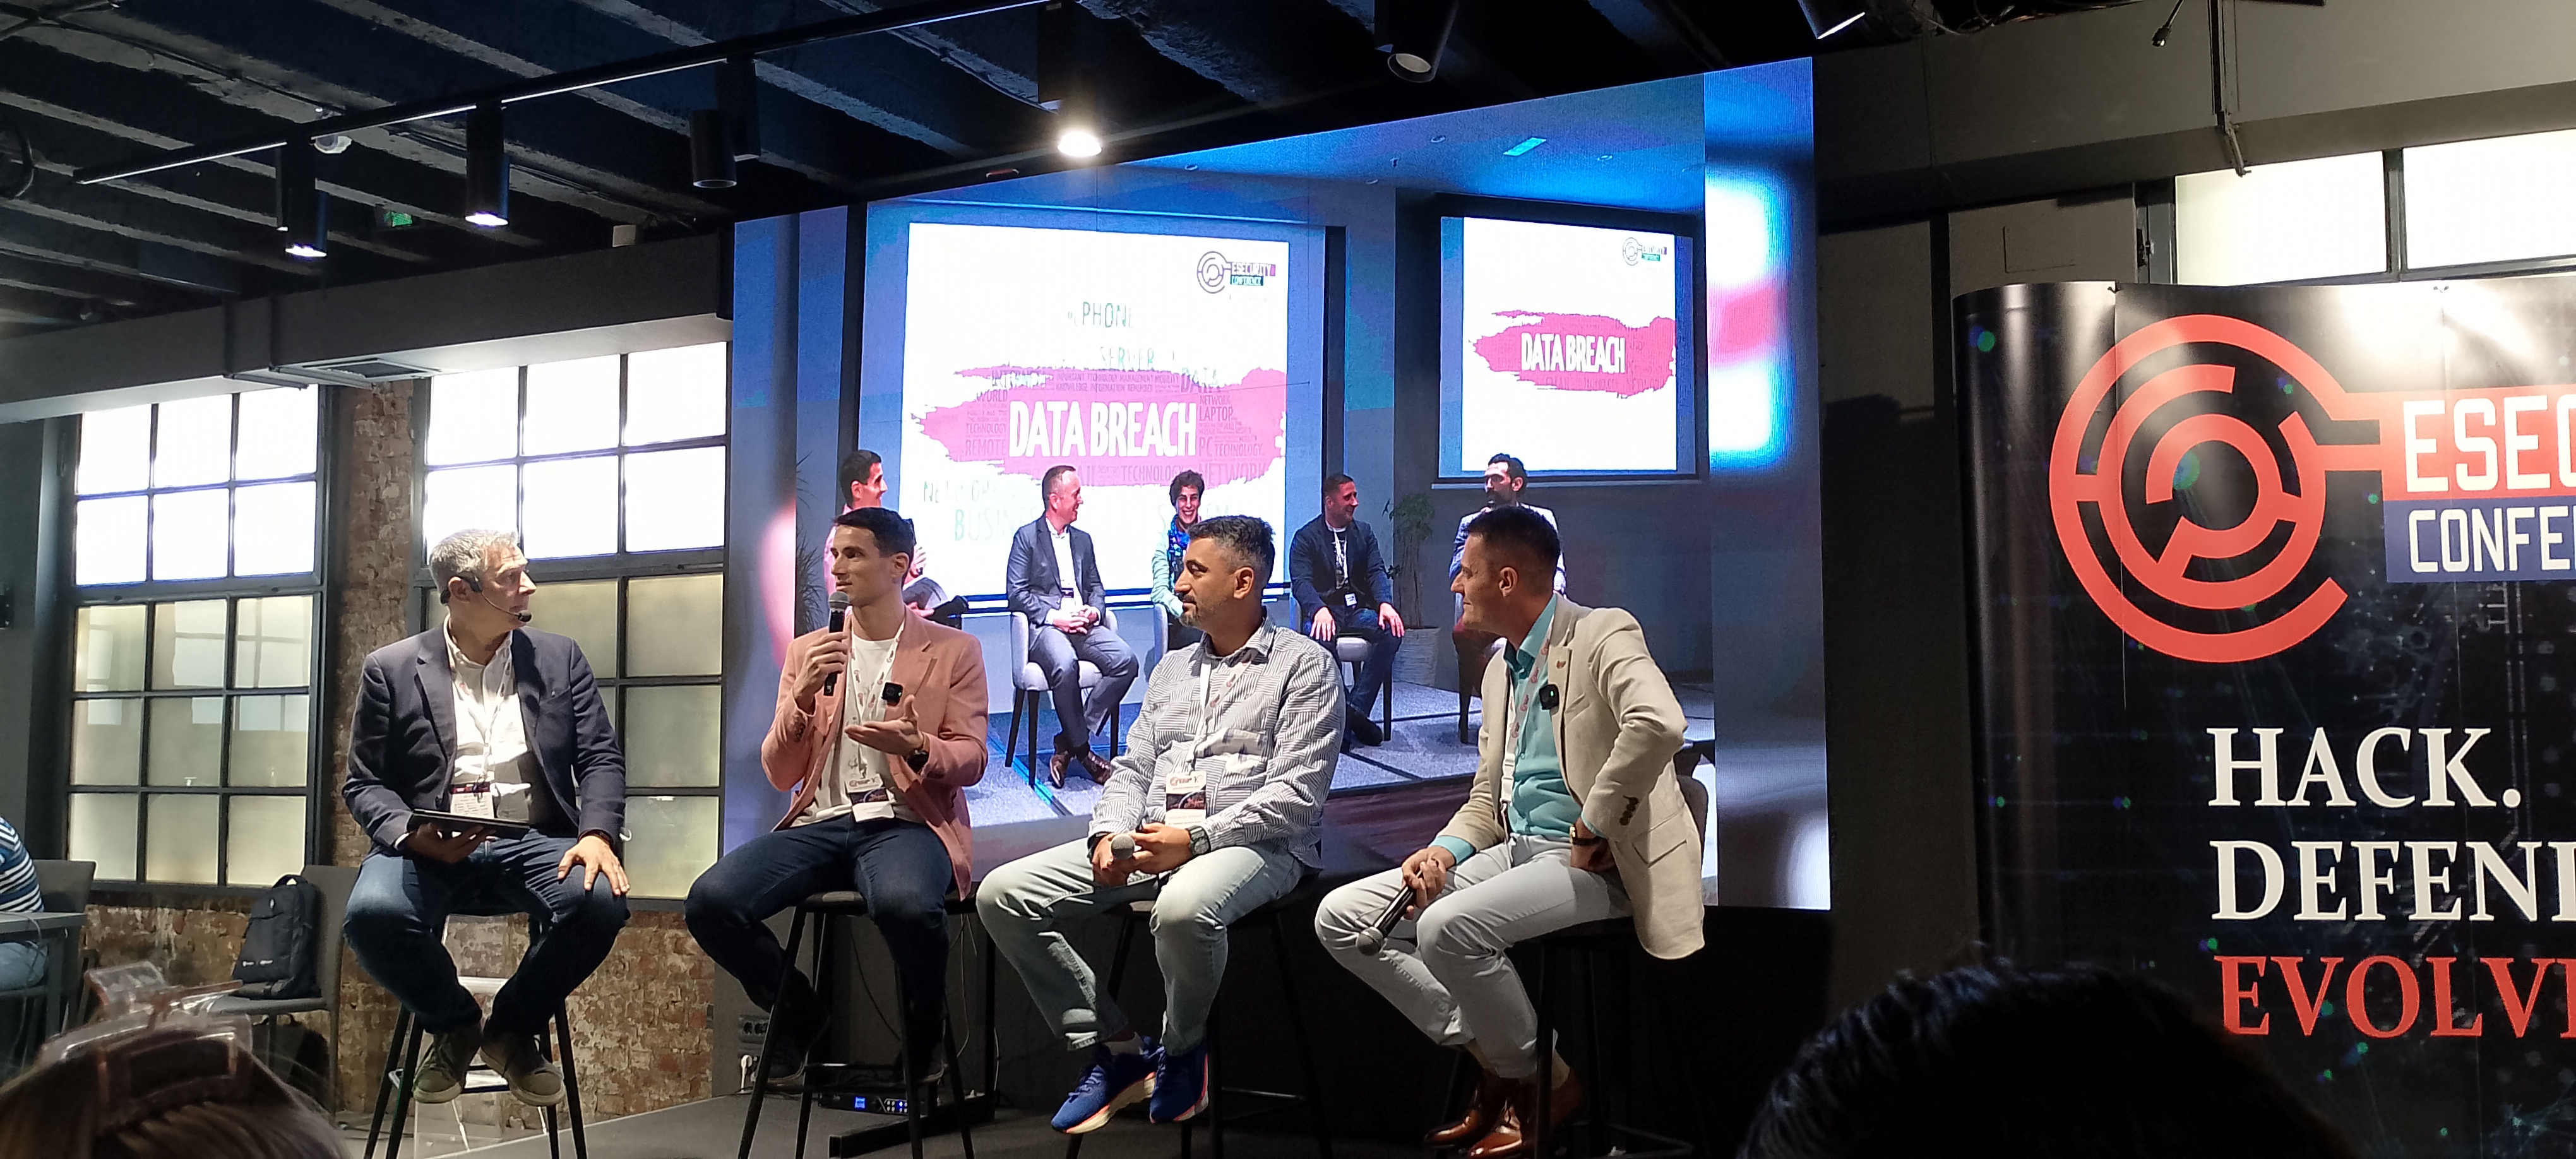
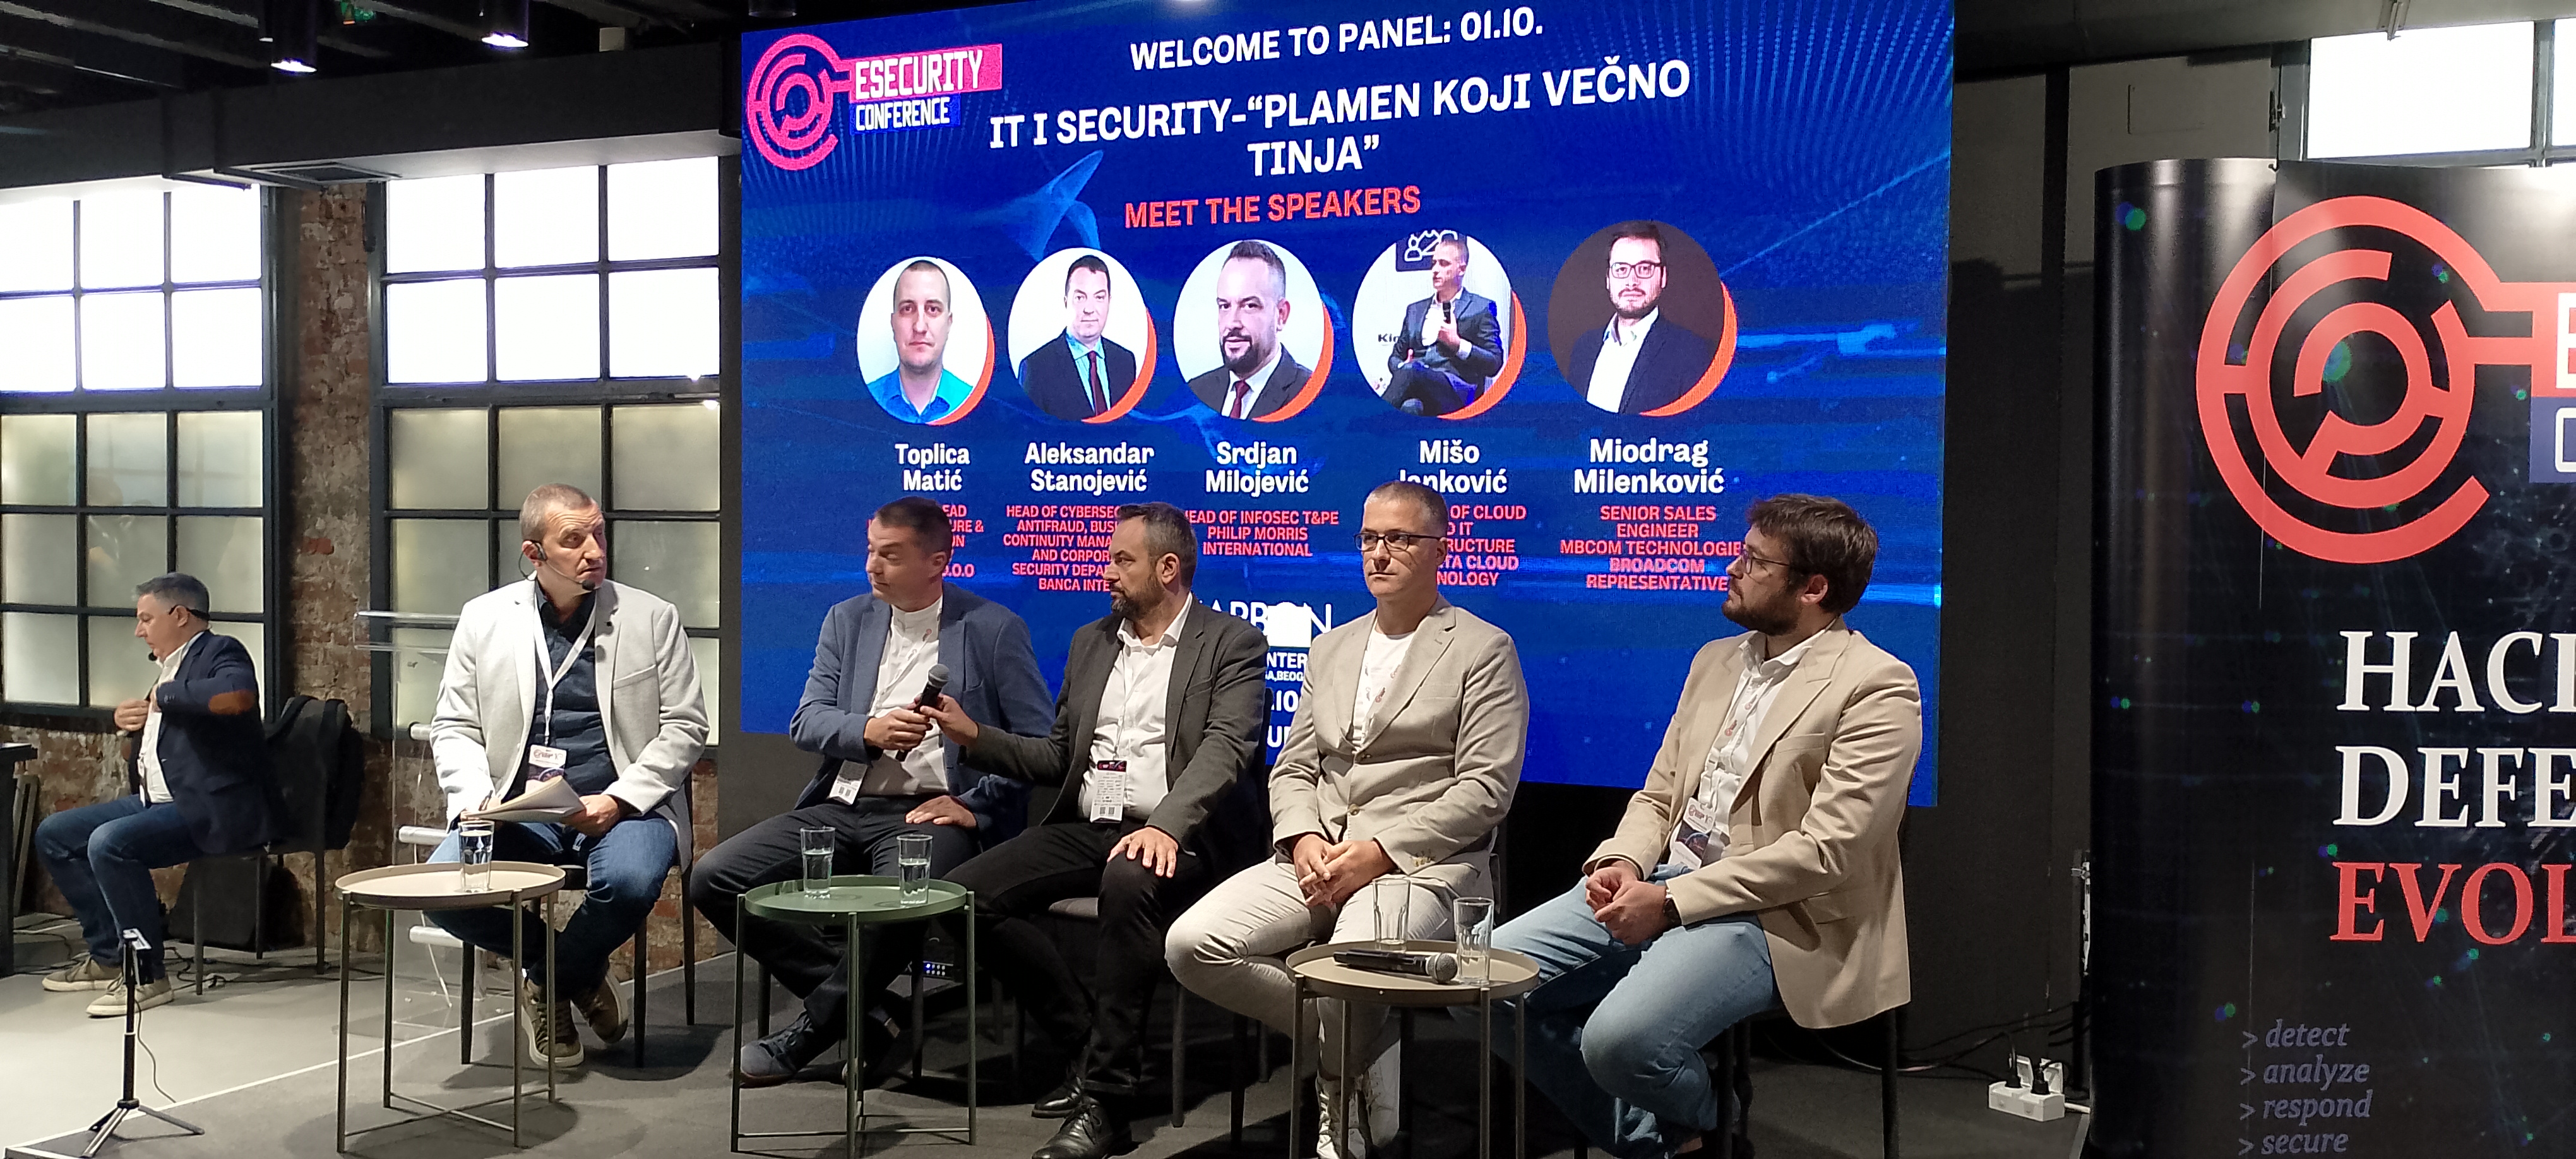
Денешниот панел беше интересна дискусија за вечните ‘недоразбирања’ и напнатиот однос помеѓу лицето одговорно за ИТ во една компанија и лицето одговорно за кибер-безбедност во истата компанија. За проблематиката низ сопствени искуства говореа панелистите Александар Станоевиќ од Банка Интеса, Срѓан Милоевиќ од Филип Морис Интернашенел, Мишо Јанкович од DCT – Data Cloud Technology и Миодраг Миленковиќ од Адриатик, MBCOM-BROADCOM. Дискусијата
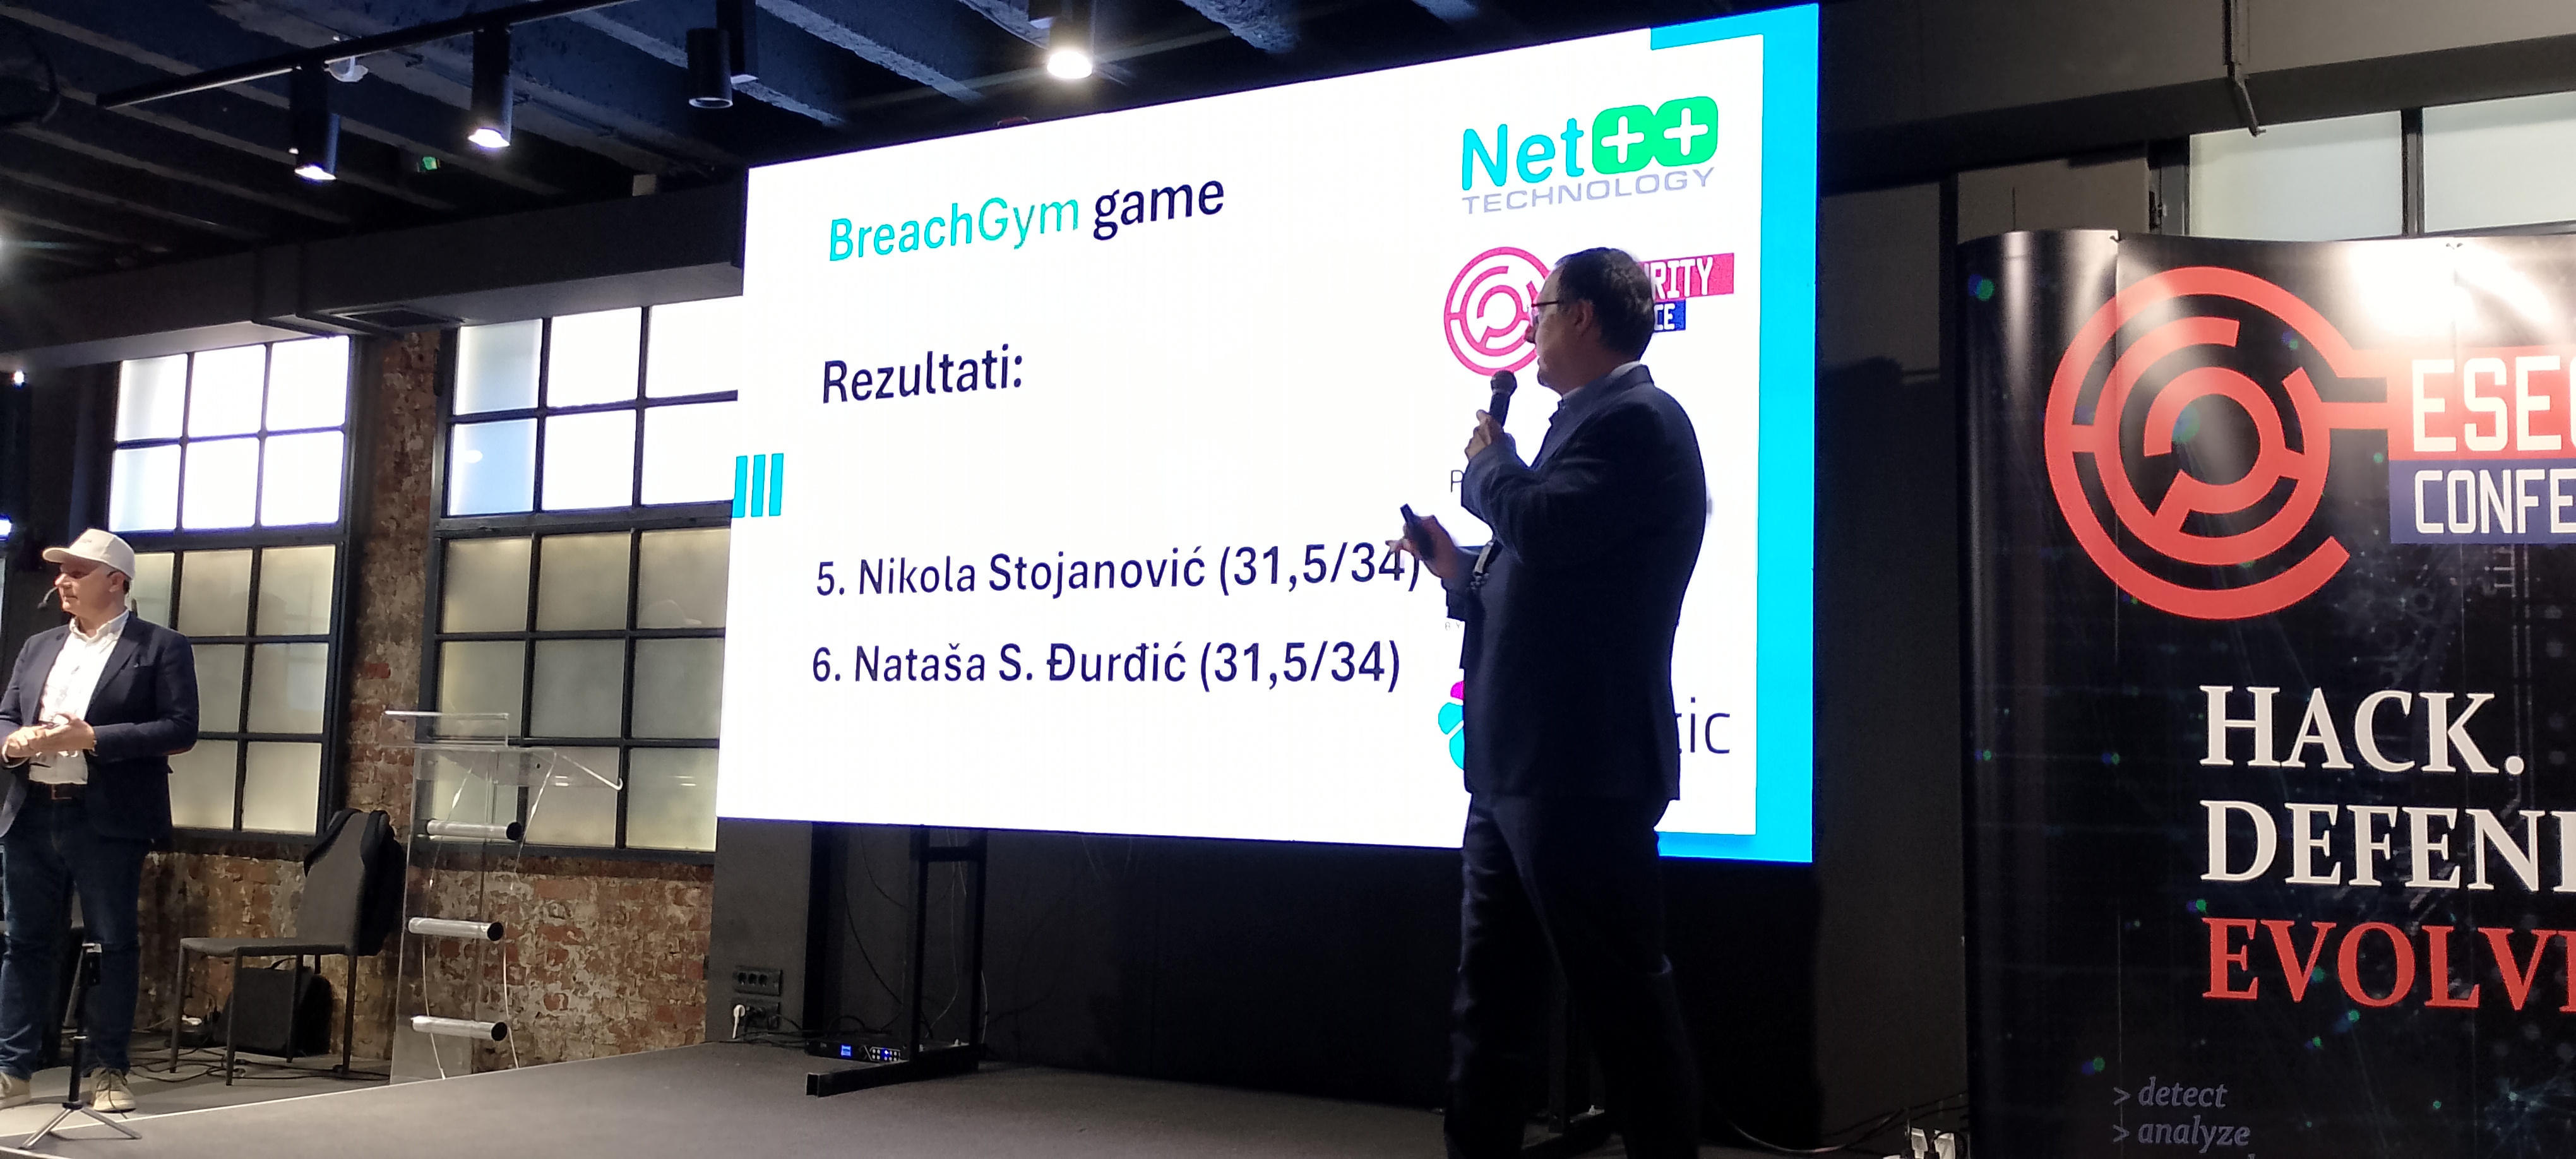
Водејќи се од премисата увежбувањето е мајка на подготвеноста, компанијата Net++ technology креираше вежбална каде во реално време со реални податоци безбедносните инженери можат да вежбаат со разни сценарија на упади или преку комбинација на неколку упади. Решението на оваа компанија е далеку над класичниот брејнсторминг со безбедносни мисловни експреименти од типот ‘што ако’. Условите за увежбување на тимот одговорен за е-безбедноста во вашата компанија ги добива условите најблиски до реалноста, што значи дека при реален напад вашиот тим ќе понуди соодветен и брз одговор.
Иако денот донесе уште неколку интересни излагања, денешниот извештај го прикинуваме тука. Следно на за што ќе имате прилика да прочитате е како изгледа една работилница, спроведена на конференцијата eSecurity оваа година.