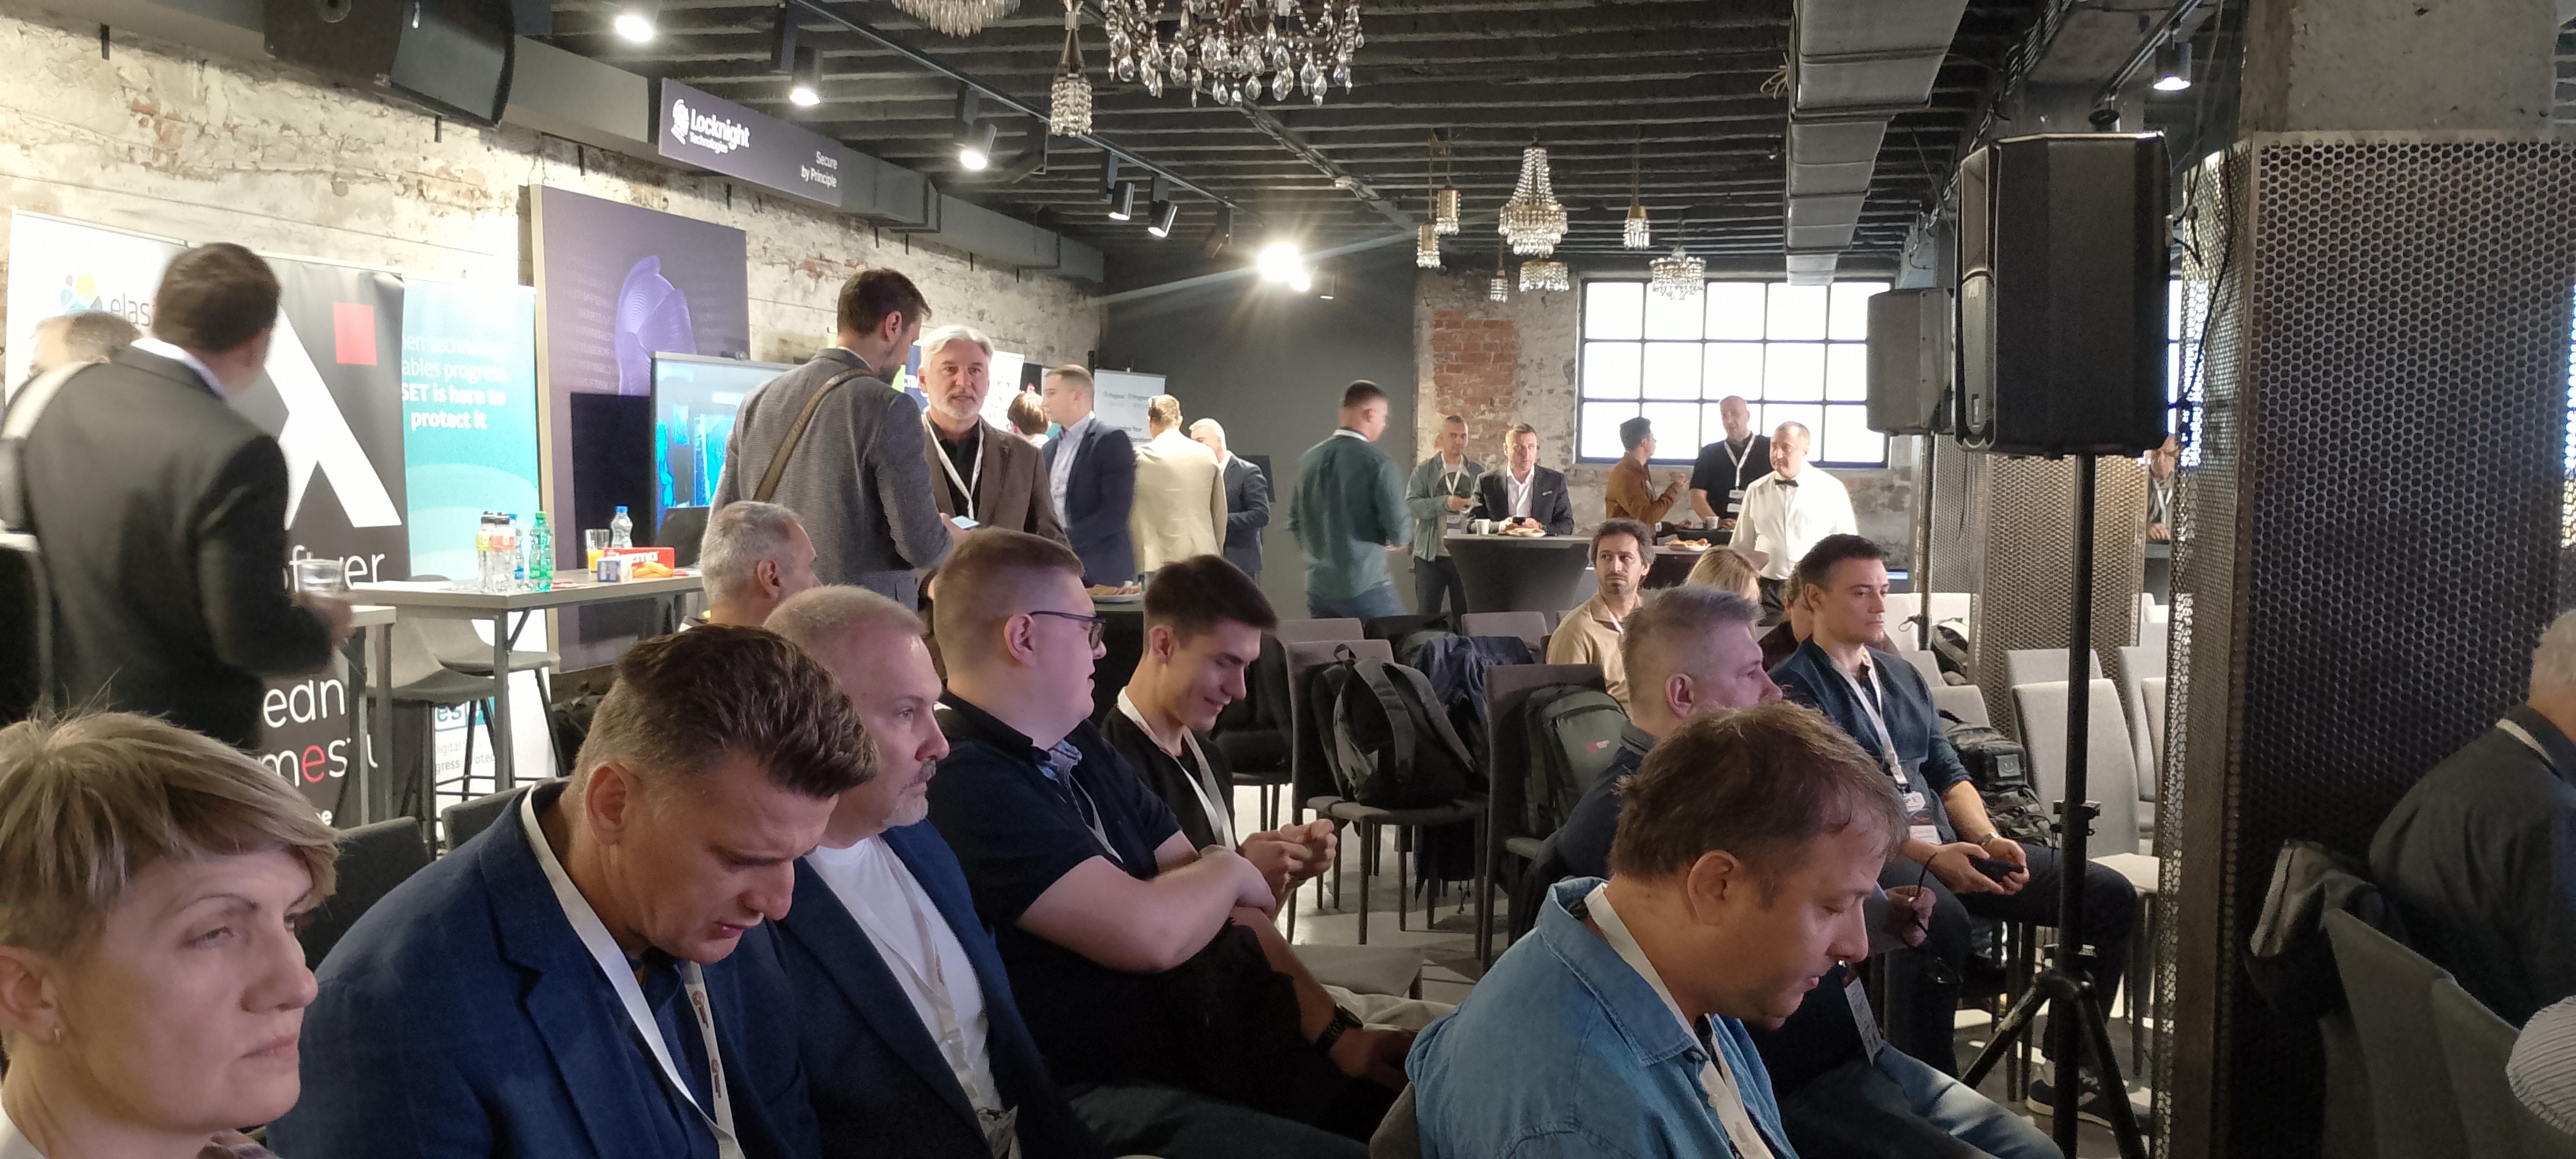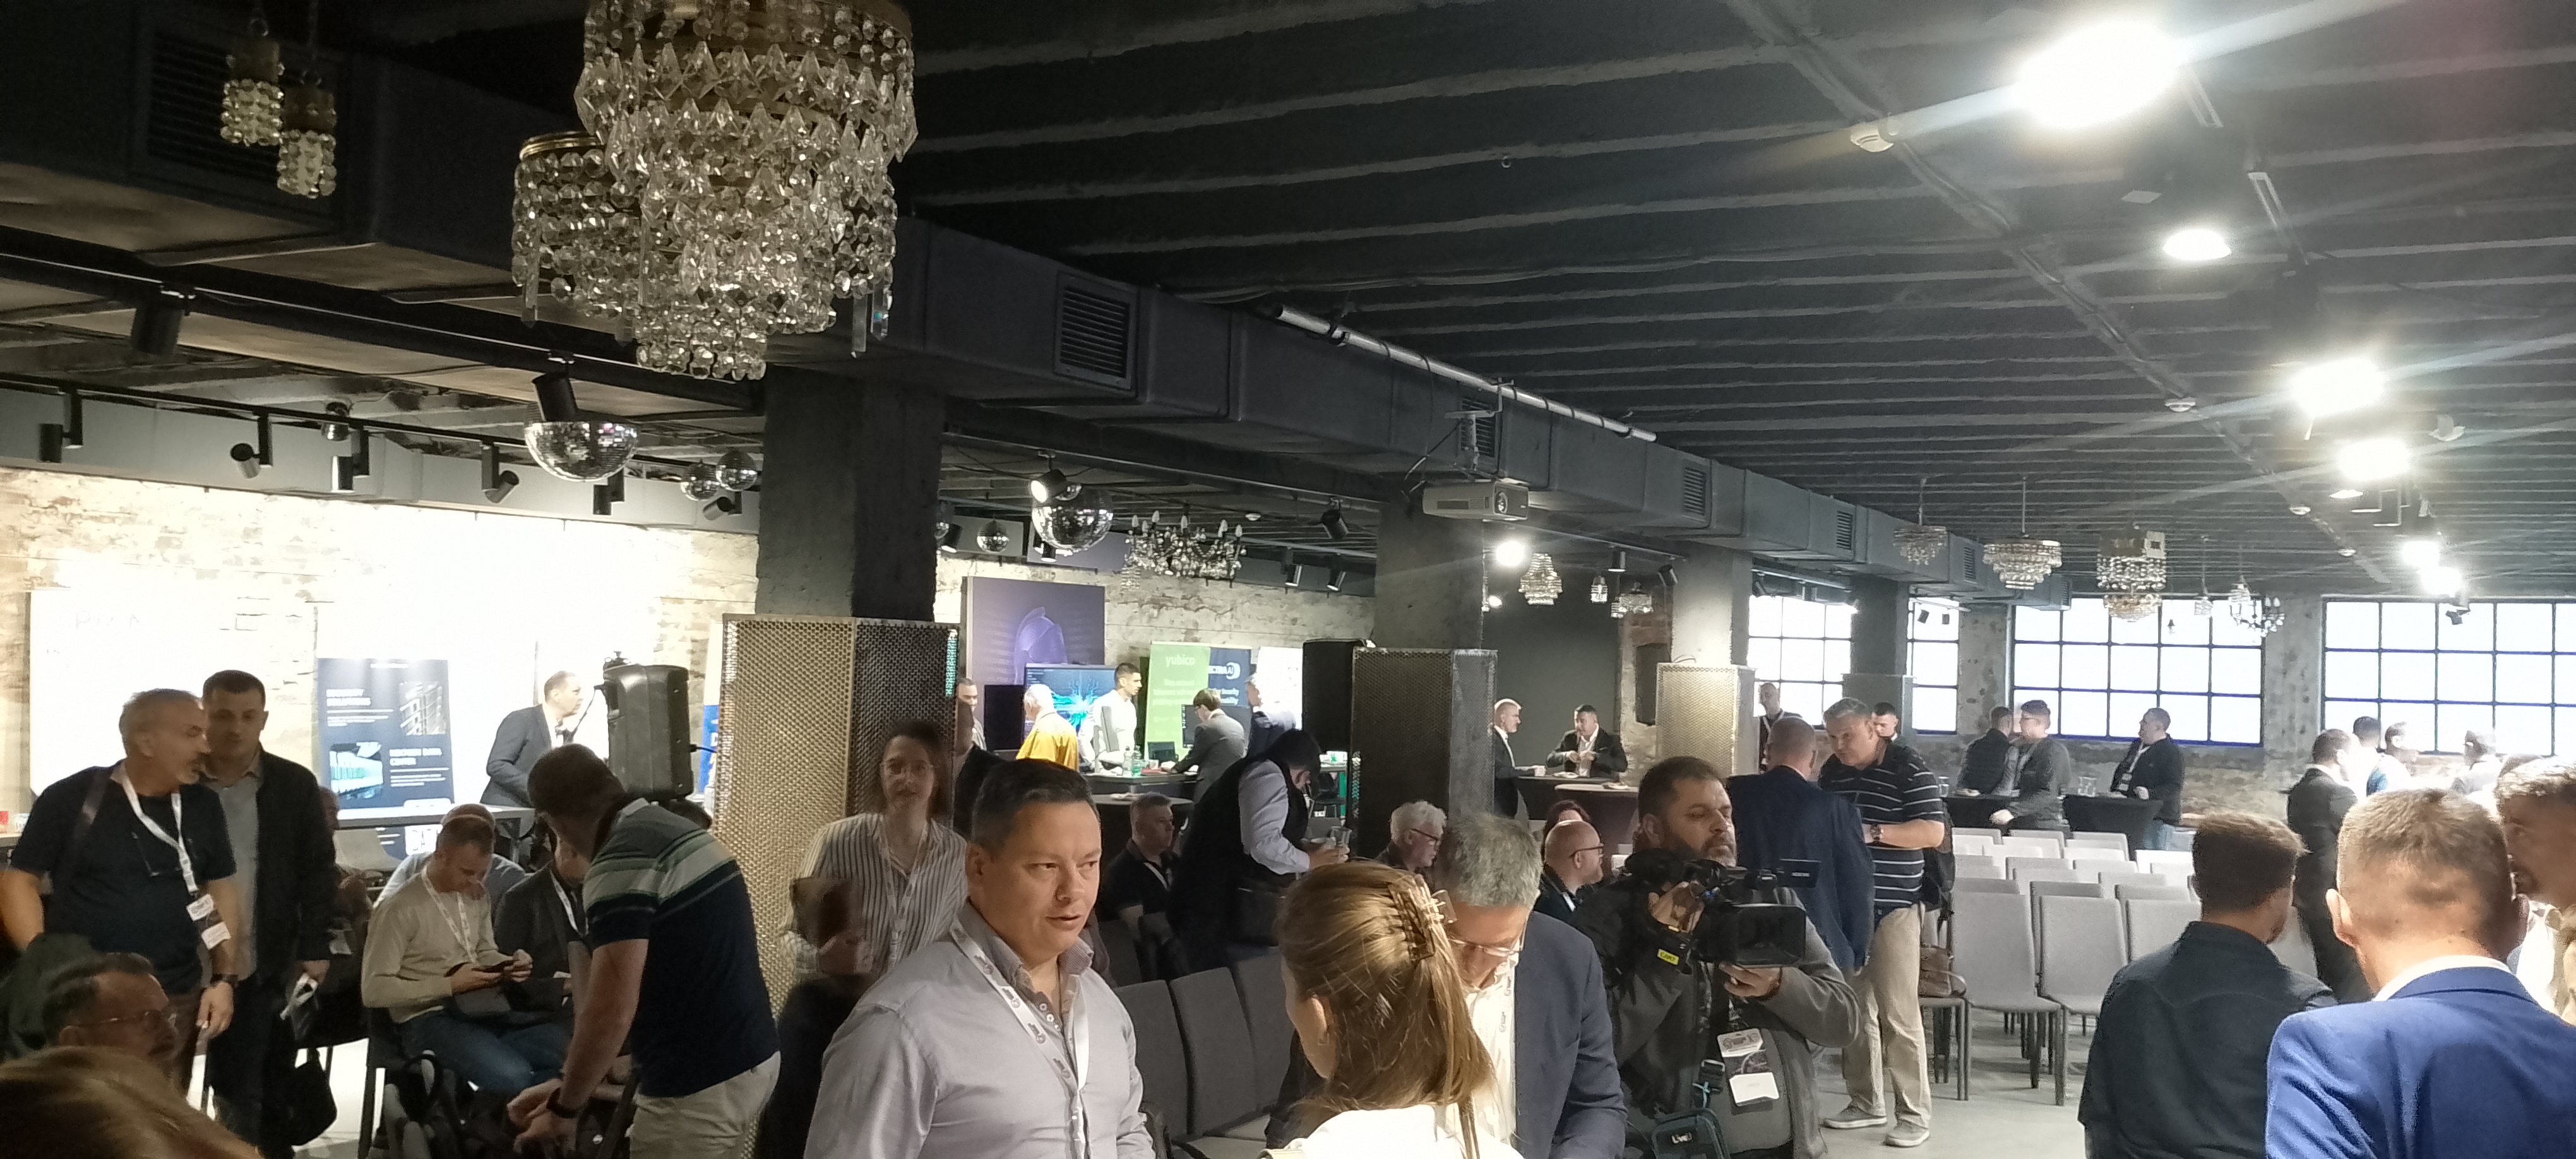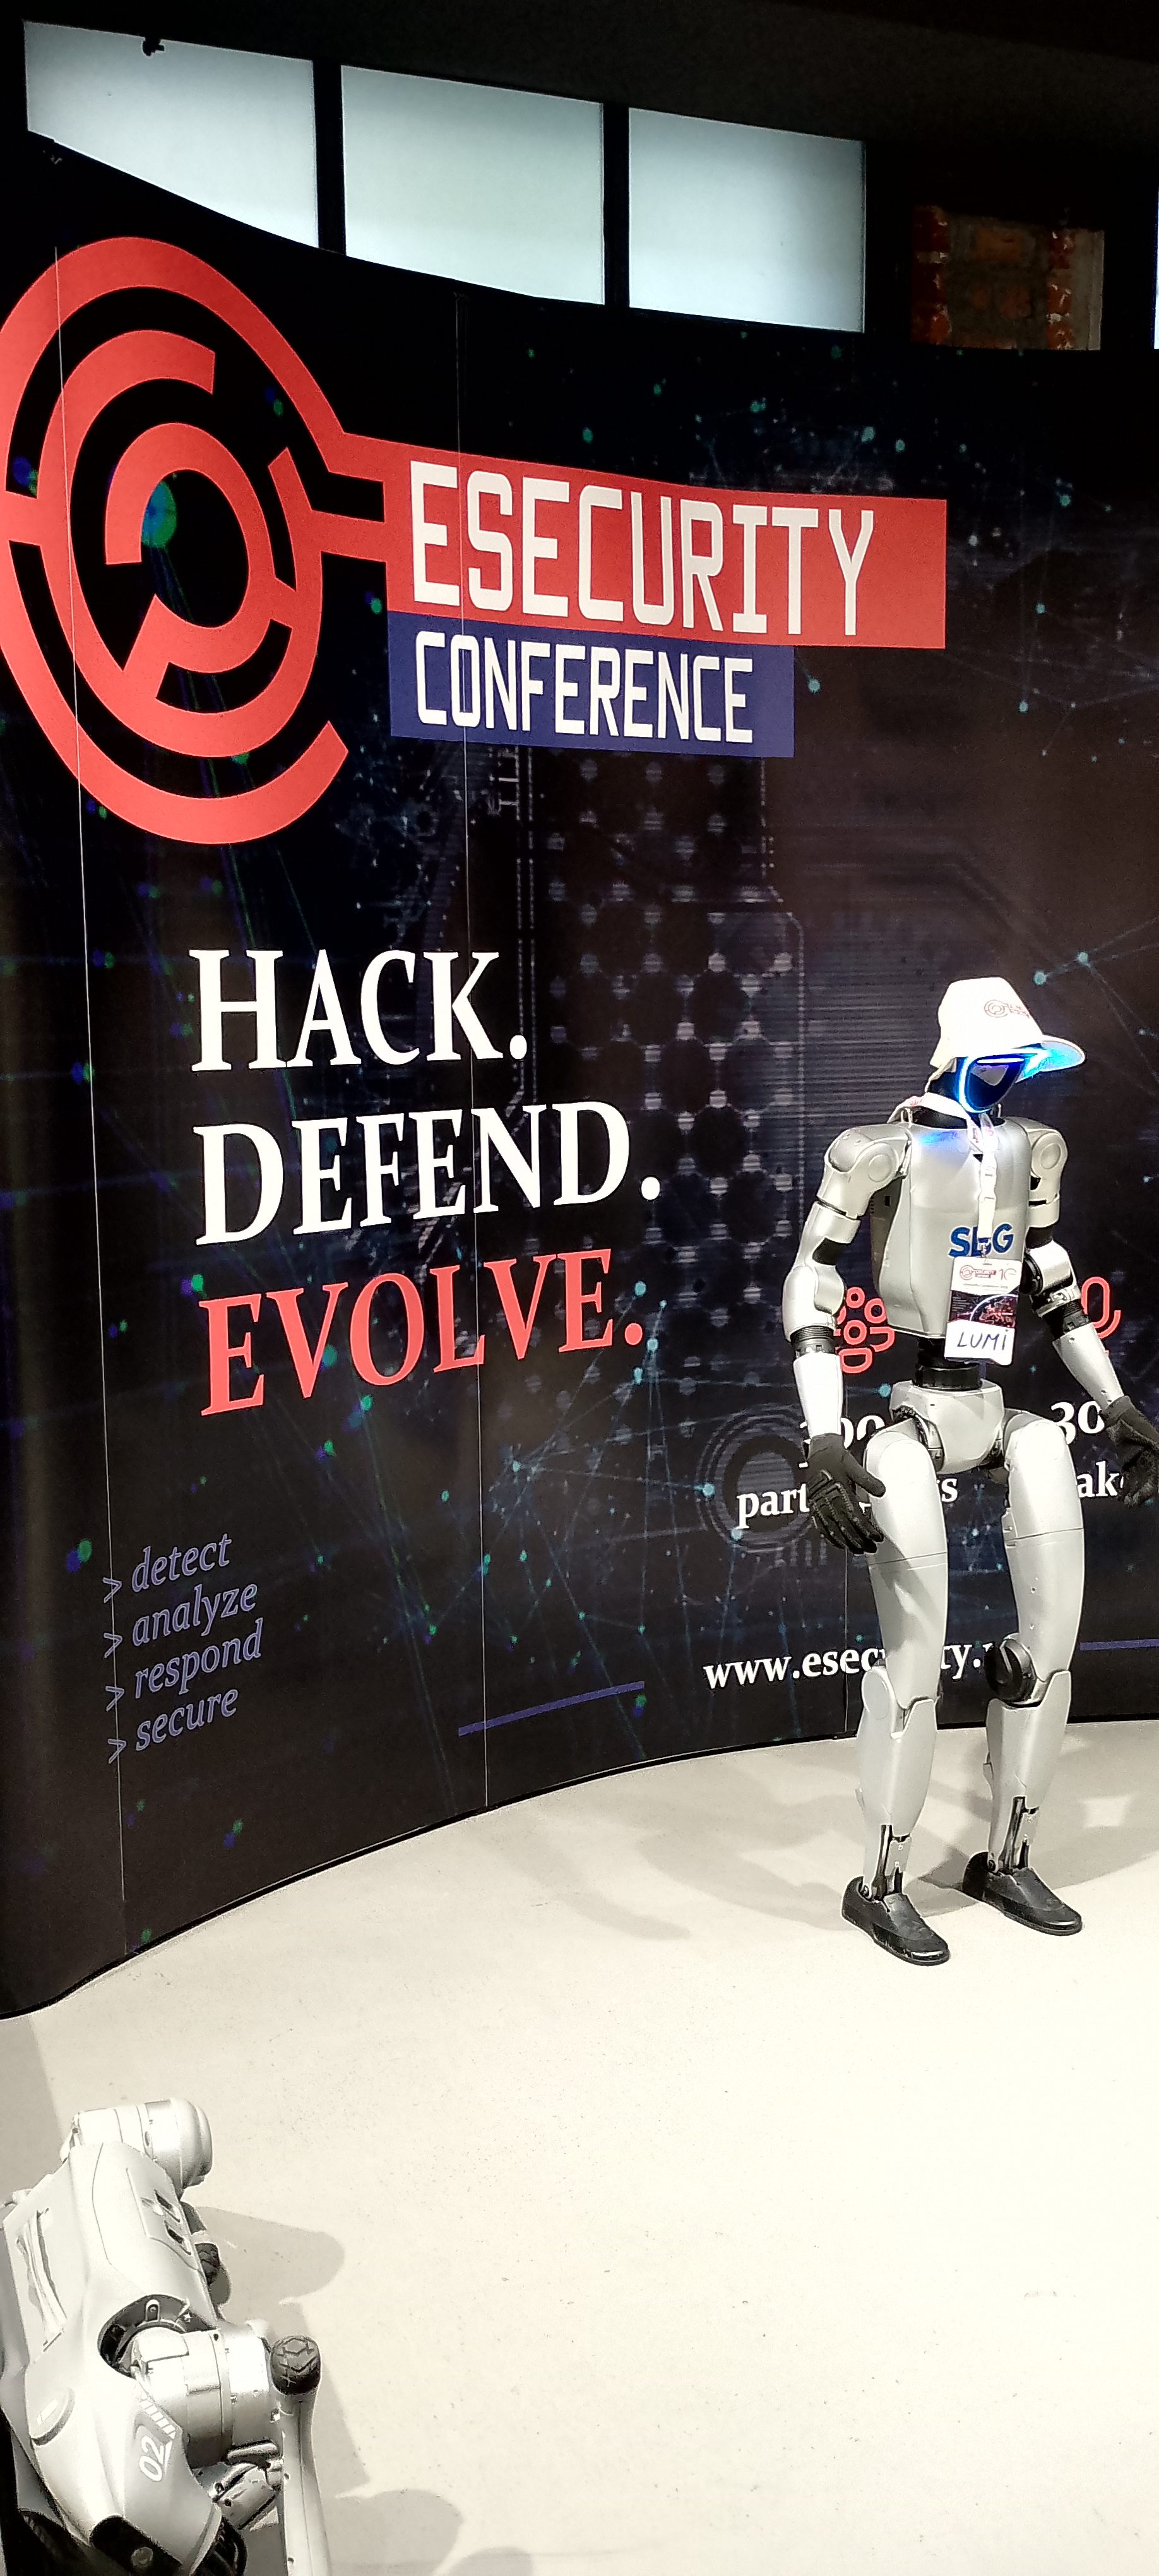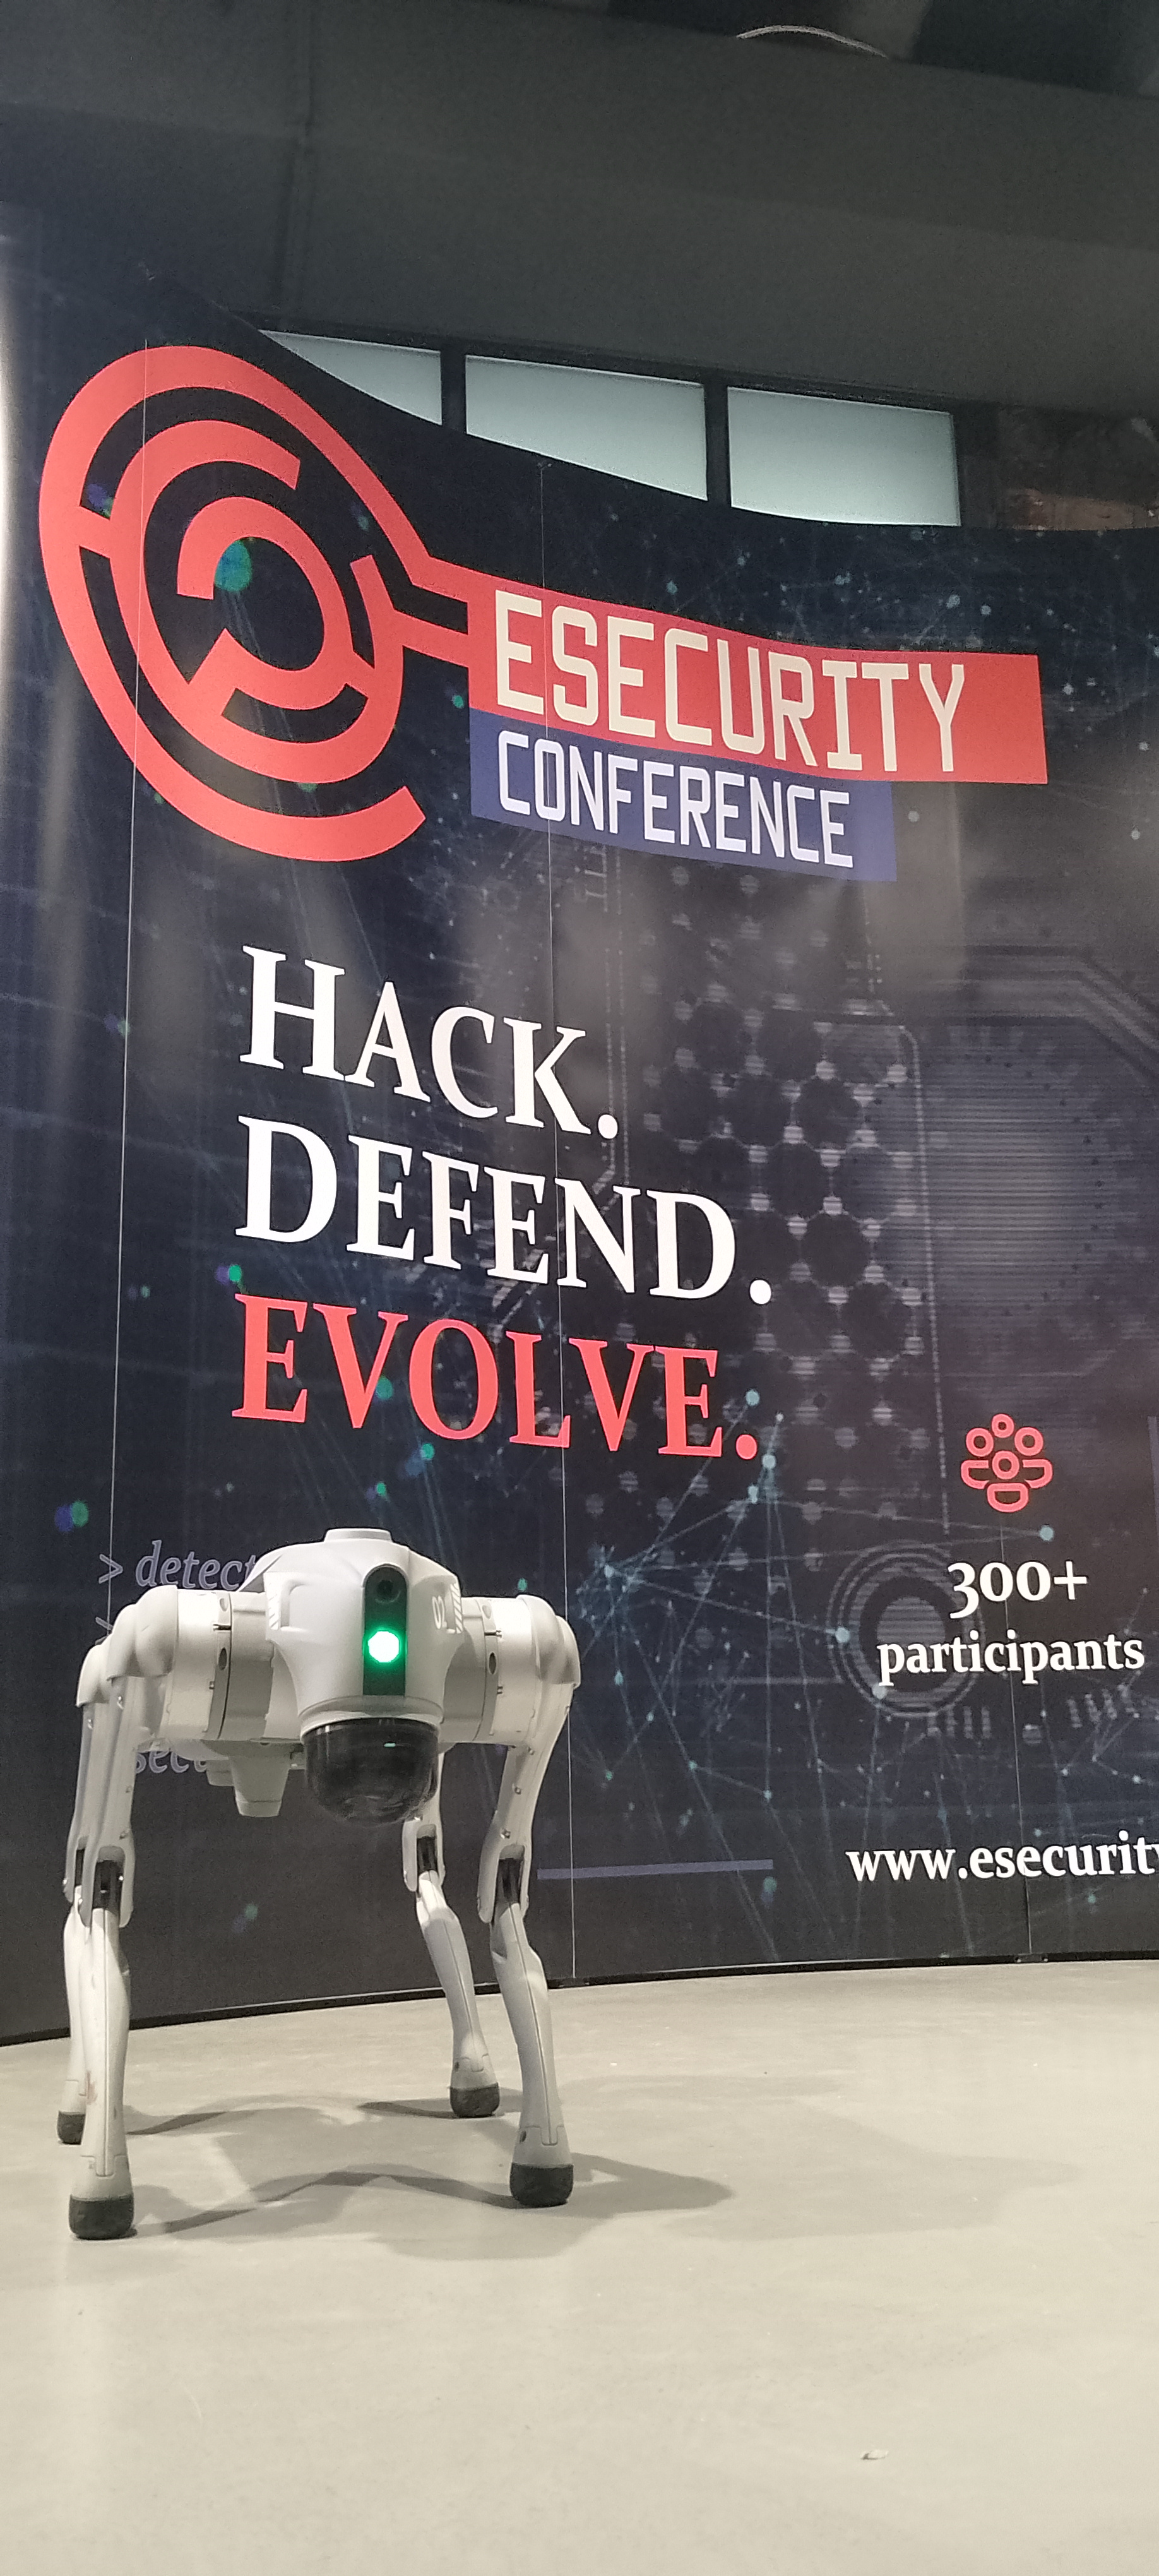
И започнавме. Годинава на јубилејното 10-то издание од конференцијата eSecurity се присутни преку 300 посетители кои ќе ислушаат преку 20 предавањаи ќе имат прилика да проследат 2 панела и да посетат 2 работилници посветени на кибер безбедноста и специфичната проблематика што ја носи вештачката интелигенција. Презентациите ги носат преку 30 говорници меѓу кои и еден хуманоиден робот, кои покрај другото ќе зборуваат и за добронамерното хакирање, но и спречување на злонамерни делувања со употреба на ВИ.
По поздравниот говор од страна на Игор Франц, коосновач и претседател на здружението eSecurity, во кој само накратко се навративме на напредокот на конференцијата низ годините а повеќе се говореше за фокусот на денешната конференција и итноста од едукација за безбедна употреба на ВИ. Свој момент добија и генералните спонзори на оваа конференција Comtrade Distribution, регионални престставници на Cisco, чијшто претставник им посакаа срдечно добредојде на присутните. По ова конференцијата и официјално беше прогласена за отворена
За значајот на оваа конференција особено говори и тоа што секоја година во листата на предавачи се вбројуваат и гости од одделот за кибер криминал на српското МВР. Оваа година година за опасностите што демнат во дигиталниот свет и трендовите во кибер криминалот говореше Владимир Вујиќ, главен на одделот за сузбивање на кибер криминалот. За жал, тој констатира дека трендовите не се добри, укажувајќи дека иако безбедноста на улиците се зголемила – во рамките на Белград биле регистрирани за цела година ‘едвај’ 300 случаи на разбојништво, нападите и измамите во дигиталната сфера се зголемени трикратно во рок од само една година. За софистицираноста на нападите тој проговори низ призмата на три одделни случаи на хакирање и ренсомвер што министерството за внатрешни работи на Србија успешно ги решило во текот на изминатата и оваа година.
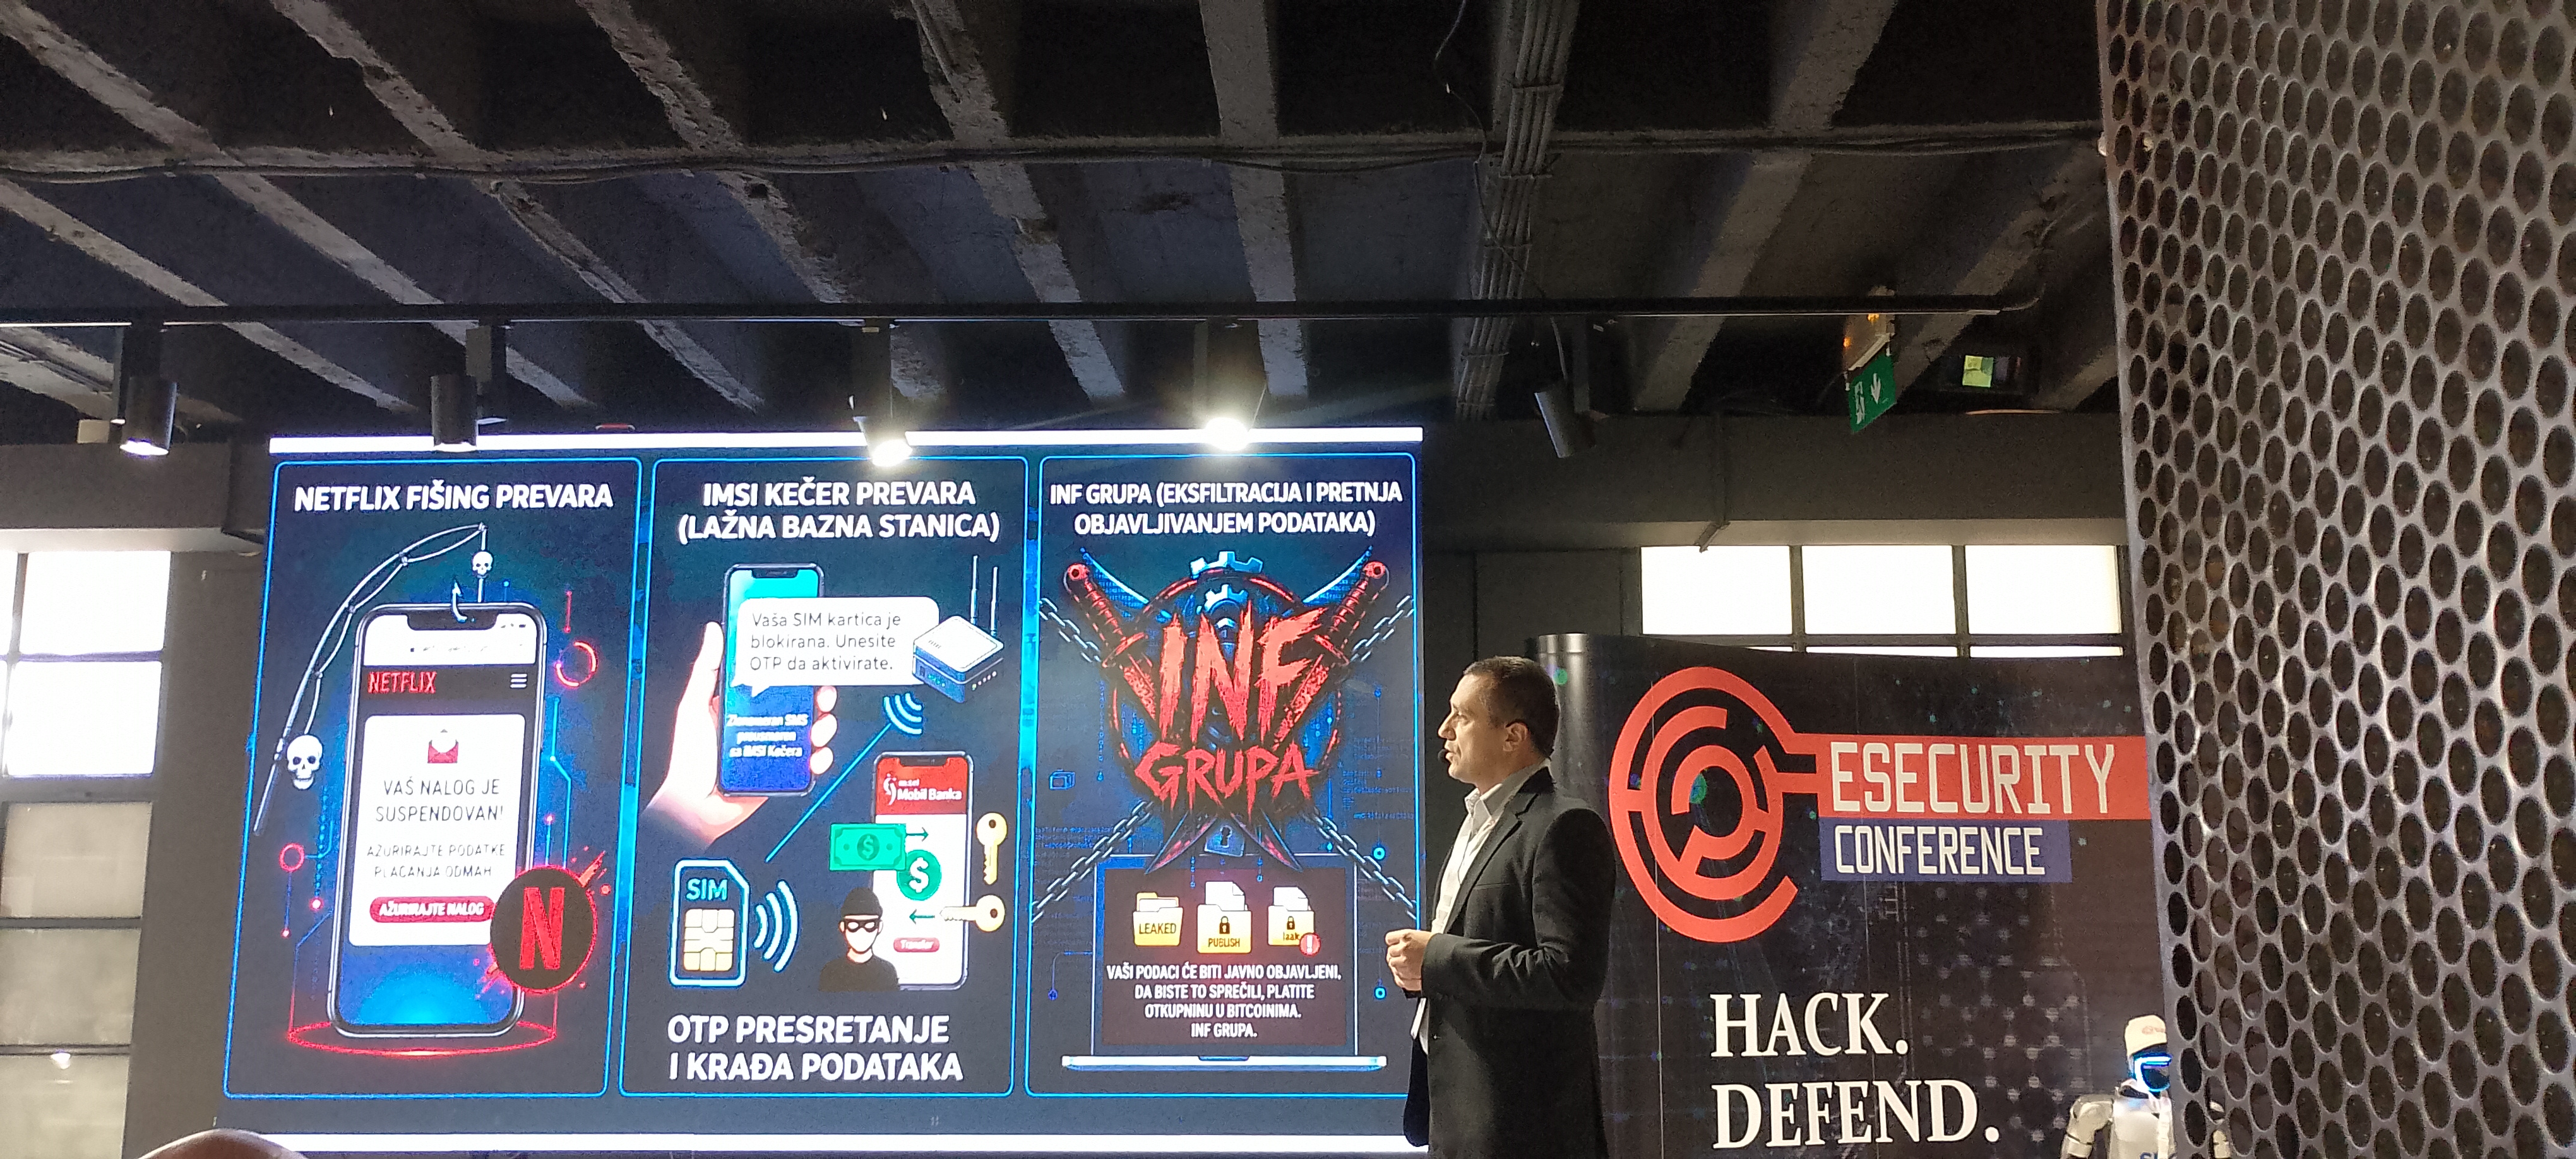
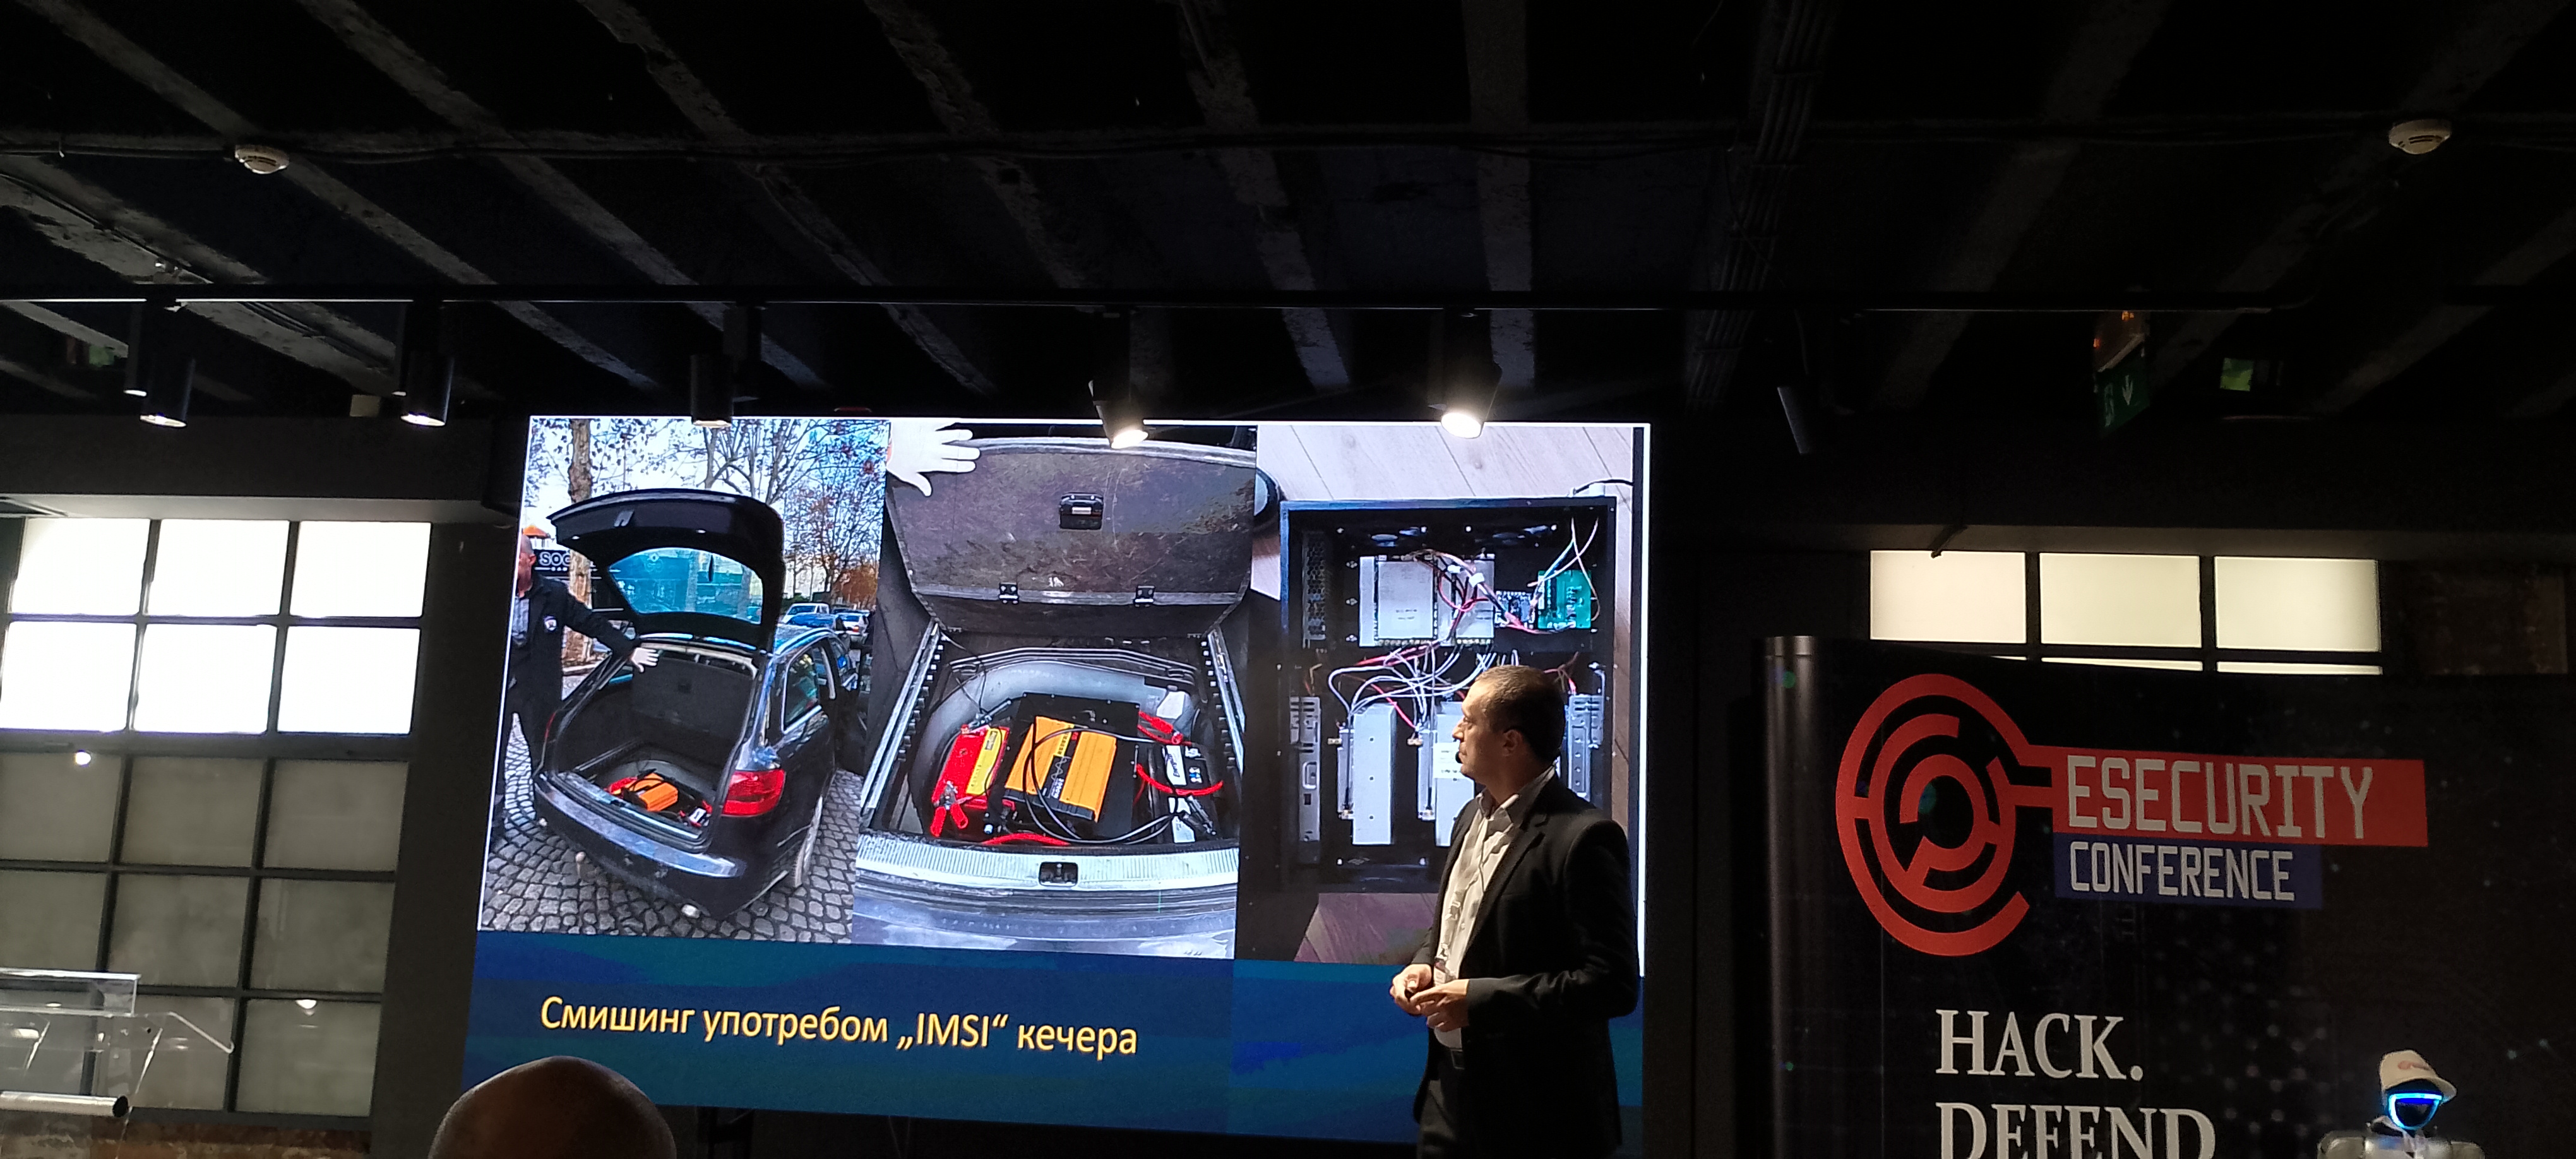
Тој кажа дека освен порастот на криминал во дигиталната сфера, употребата на ВИ иницира уште еден тренд, намалување на просечната возраст на криминалците. Имено, зголемување на бројот на кибер напади починети од малолетници, што делумно има смисол бидејќи се работи за генерација на која дигиталното опкружување и е секојдневие и нормална средина на функционирање. Покрај ова општата достапност на ВИ значи истовремено и дека криминалците и не мора да се многу софистицирани и едуцирани, туку да имаат пристап до ВИ алатки коипто овозможуваат автоматизација на нападите, како во долготрајност, така и во градењето на соодветна архитектура за нивно извршување.
По оваа мошне интересна презентација, си реков дека не може да има денес ништо поинтересно од Вистински CSI приказни. Хммм, дали? Реалната борба со кибер кириминалците е секако интересна, но заштитата на “сопствениот задник” уште повеќе.
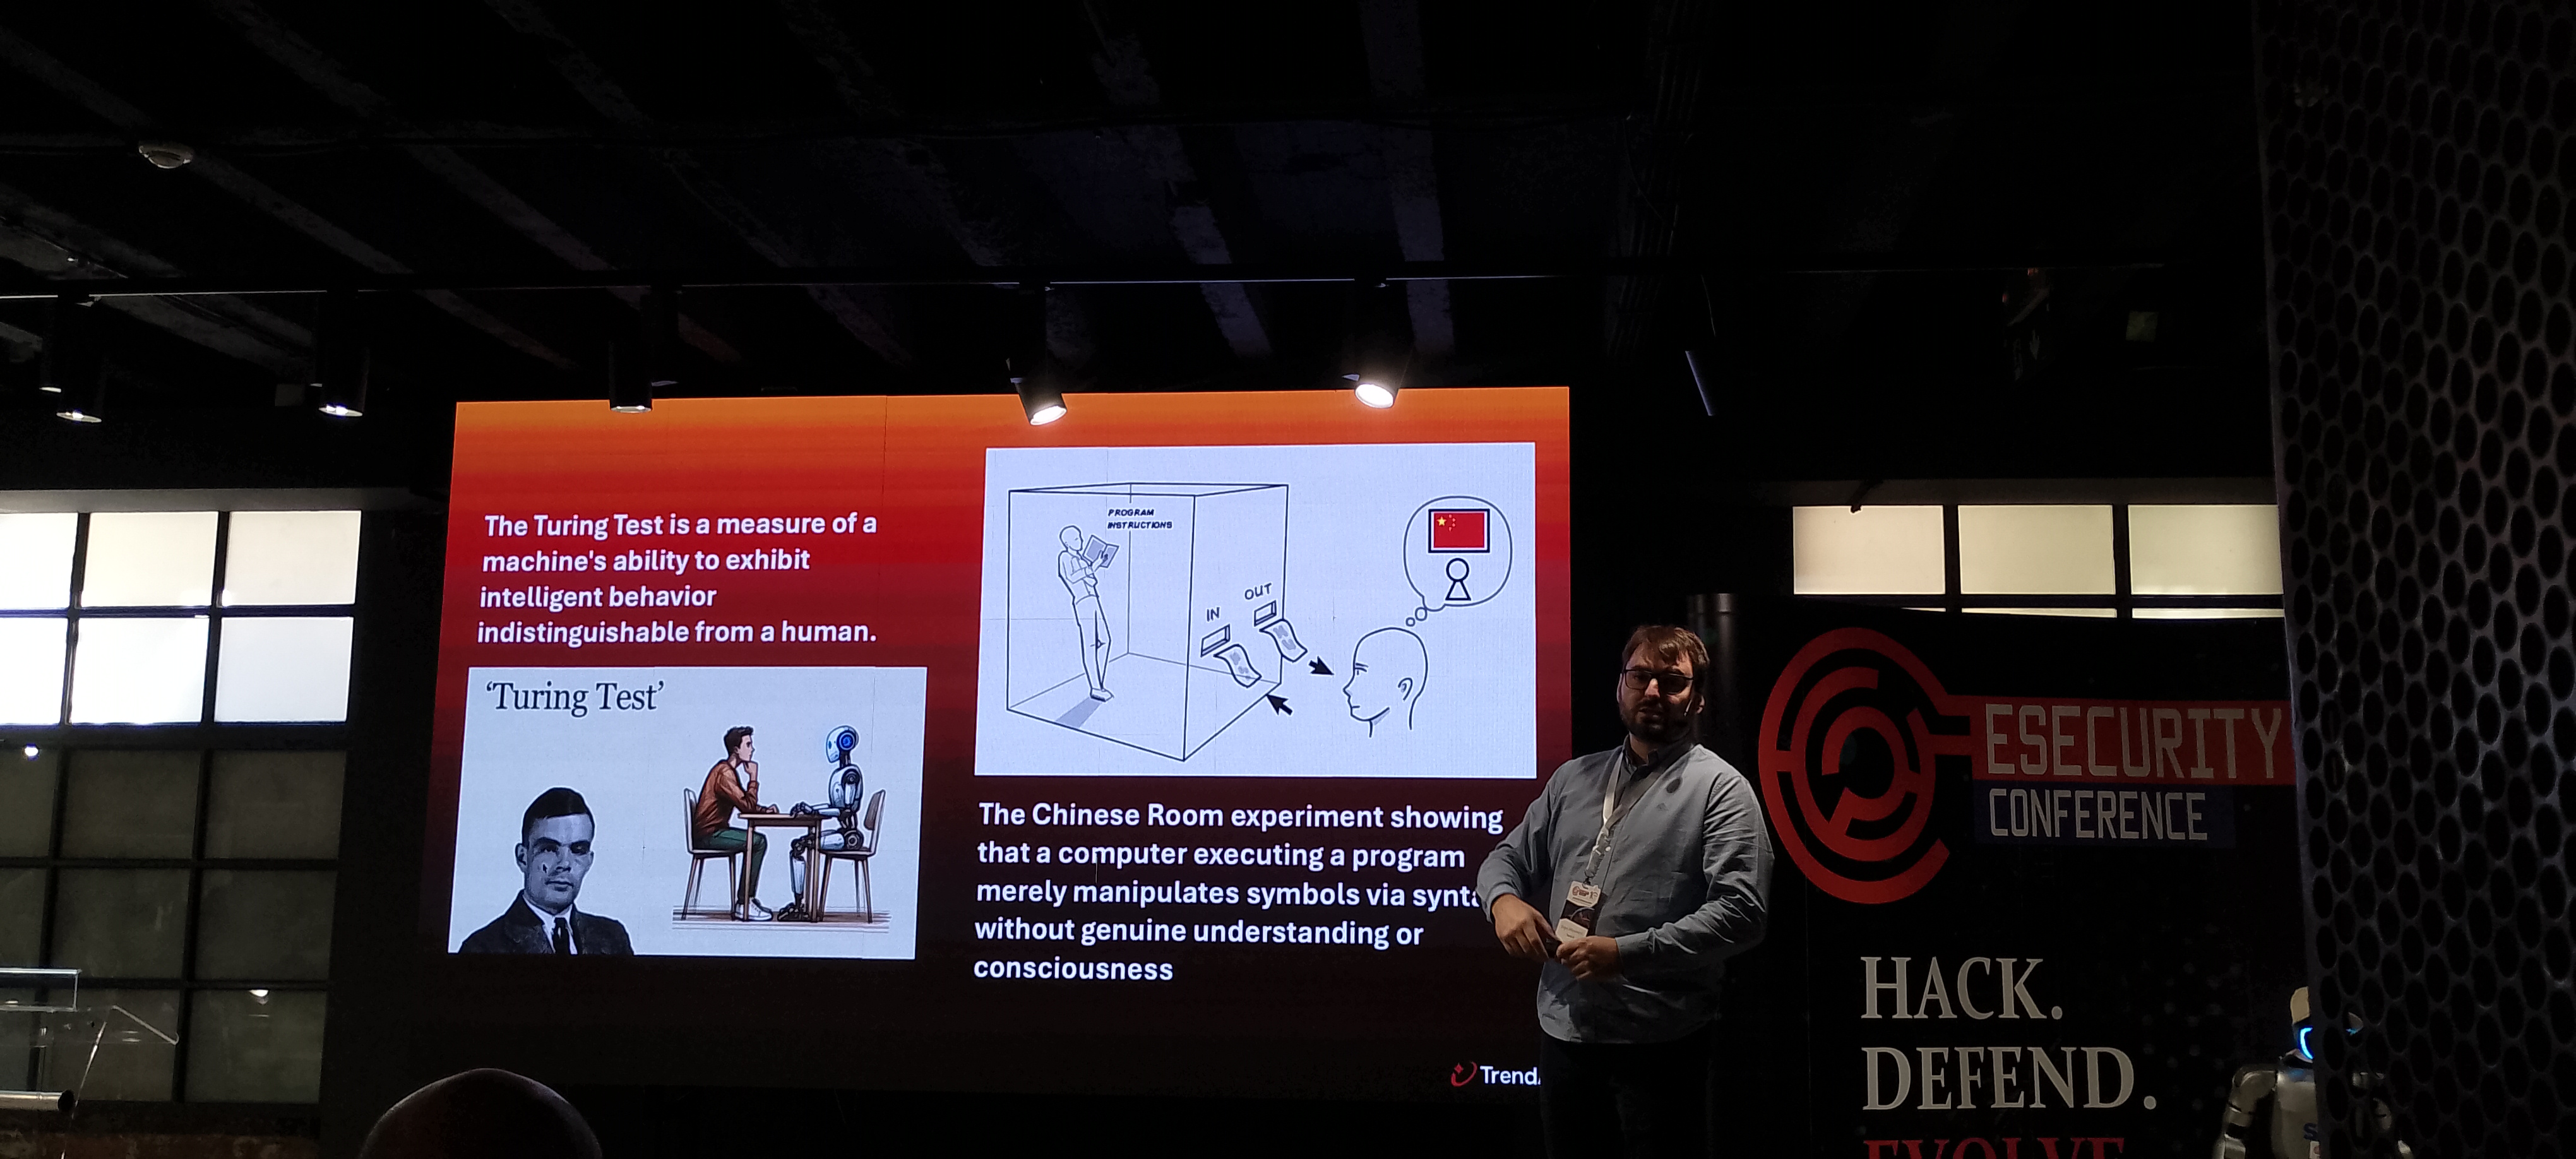
Бојан Миловановиќ, од Тренд АИ проговори за другата страна на проблемот, заштитата на самата ВИ што се употребуава во секојдневните работни порцеси. Имено, во големите претпријатија добар дел од работата се делегира на ВИ агенти. Оттаму потребата од безбедни ВИ агенти, нивната заштита и можностите за нивна злоупотреба беа тема и на следниот говорник.
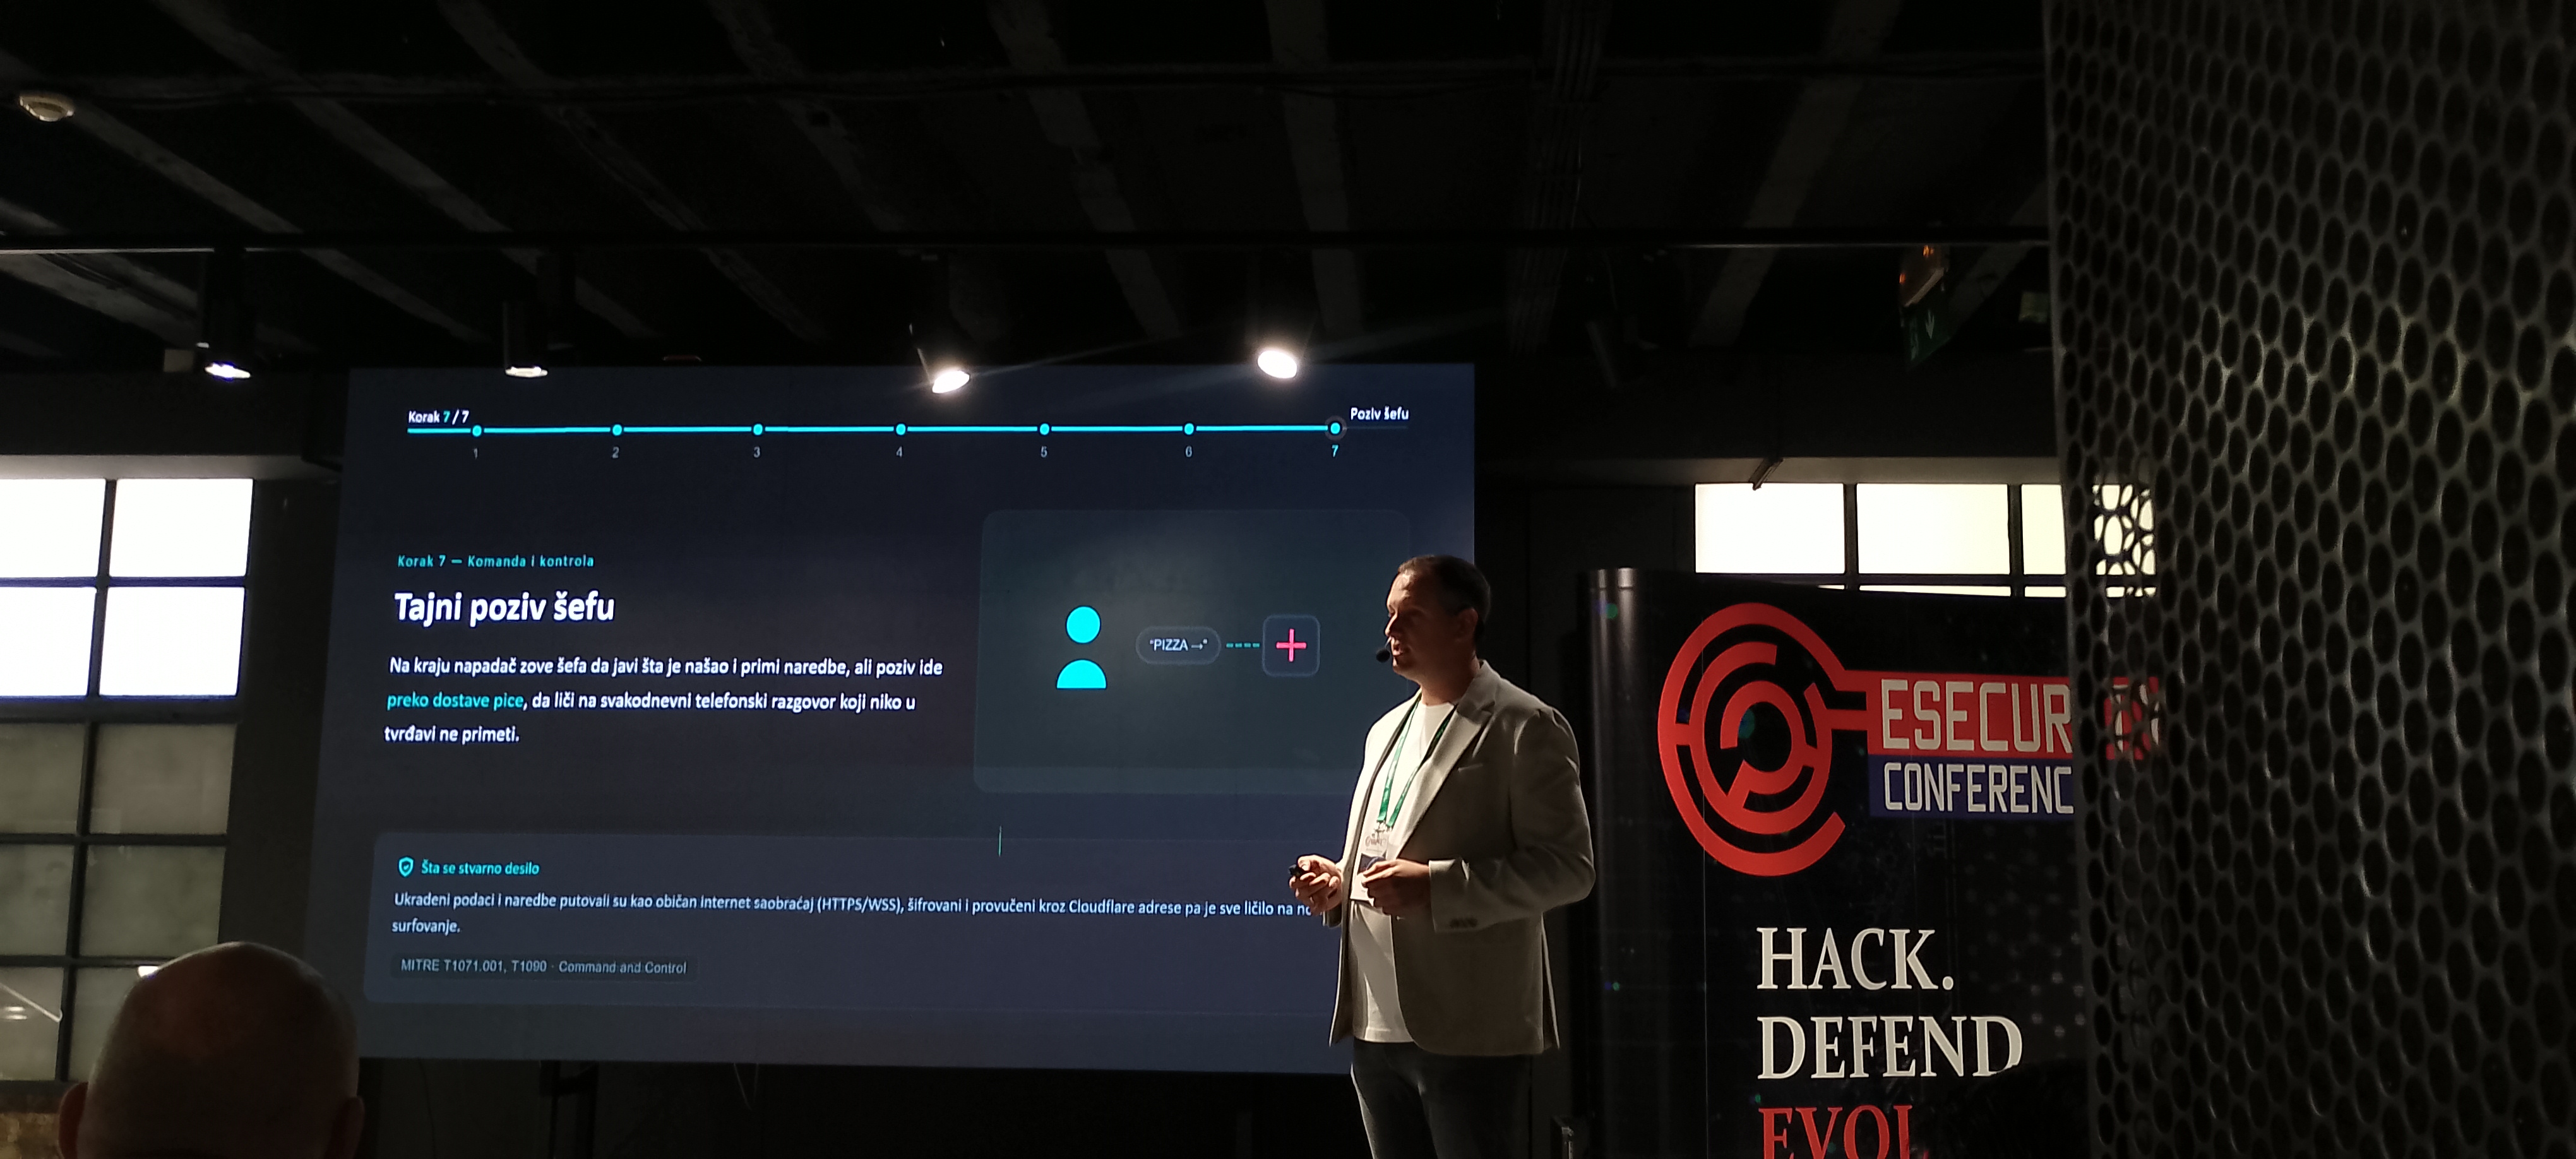
Ненад Дмитровиќ од Комтрејд Дистрибјушн, говореше за RAG апликацијата, за ризиците на користење, за проширување на областа каде нападите можат да се случат итн. Притоа акцент веше ставен на едукацијата на корисниците, правењето разлика помеѓу употребата на пасивни и активни ВИ агенти кои можат да придонесат за зголемување на ранливоста на системот.
Регионалниот претставник од Касперски даде свое видување на оваа проблематика, говорејќи за фокусот на современите напади а тоа е всушност експлоатација на довербата што ја вложуваме при работката со ВИ алатки. Тој зборуваше за безбедносните трендови и презентирајќи ги нивните статистики за напади што биле пресретнати и регистрирани изминативе месеци.
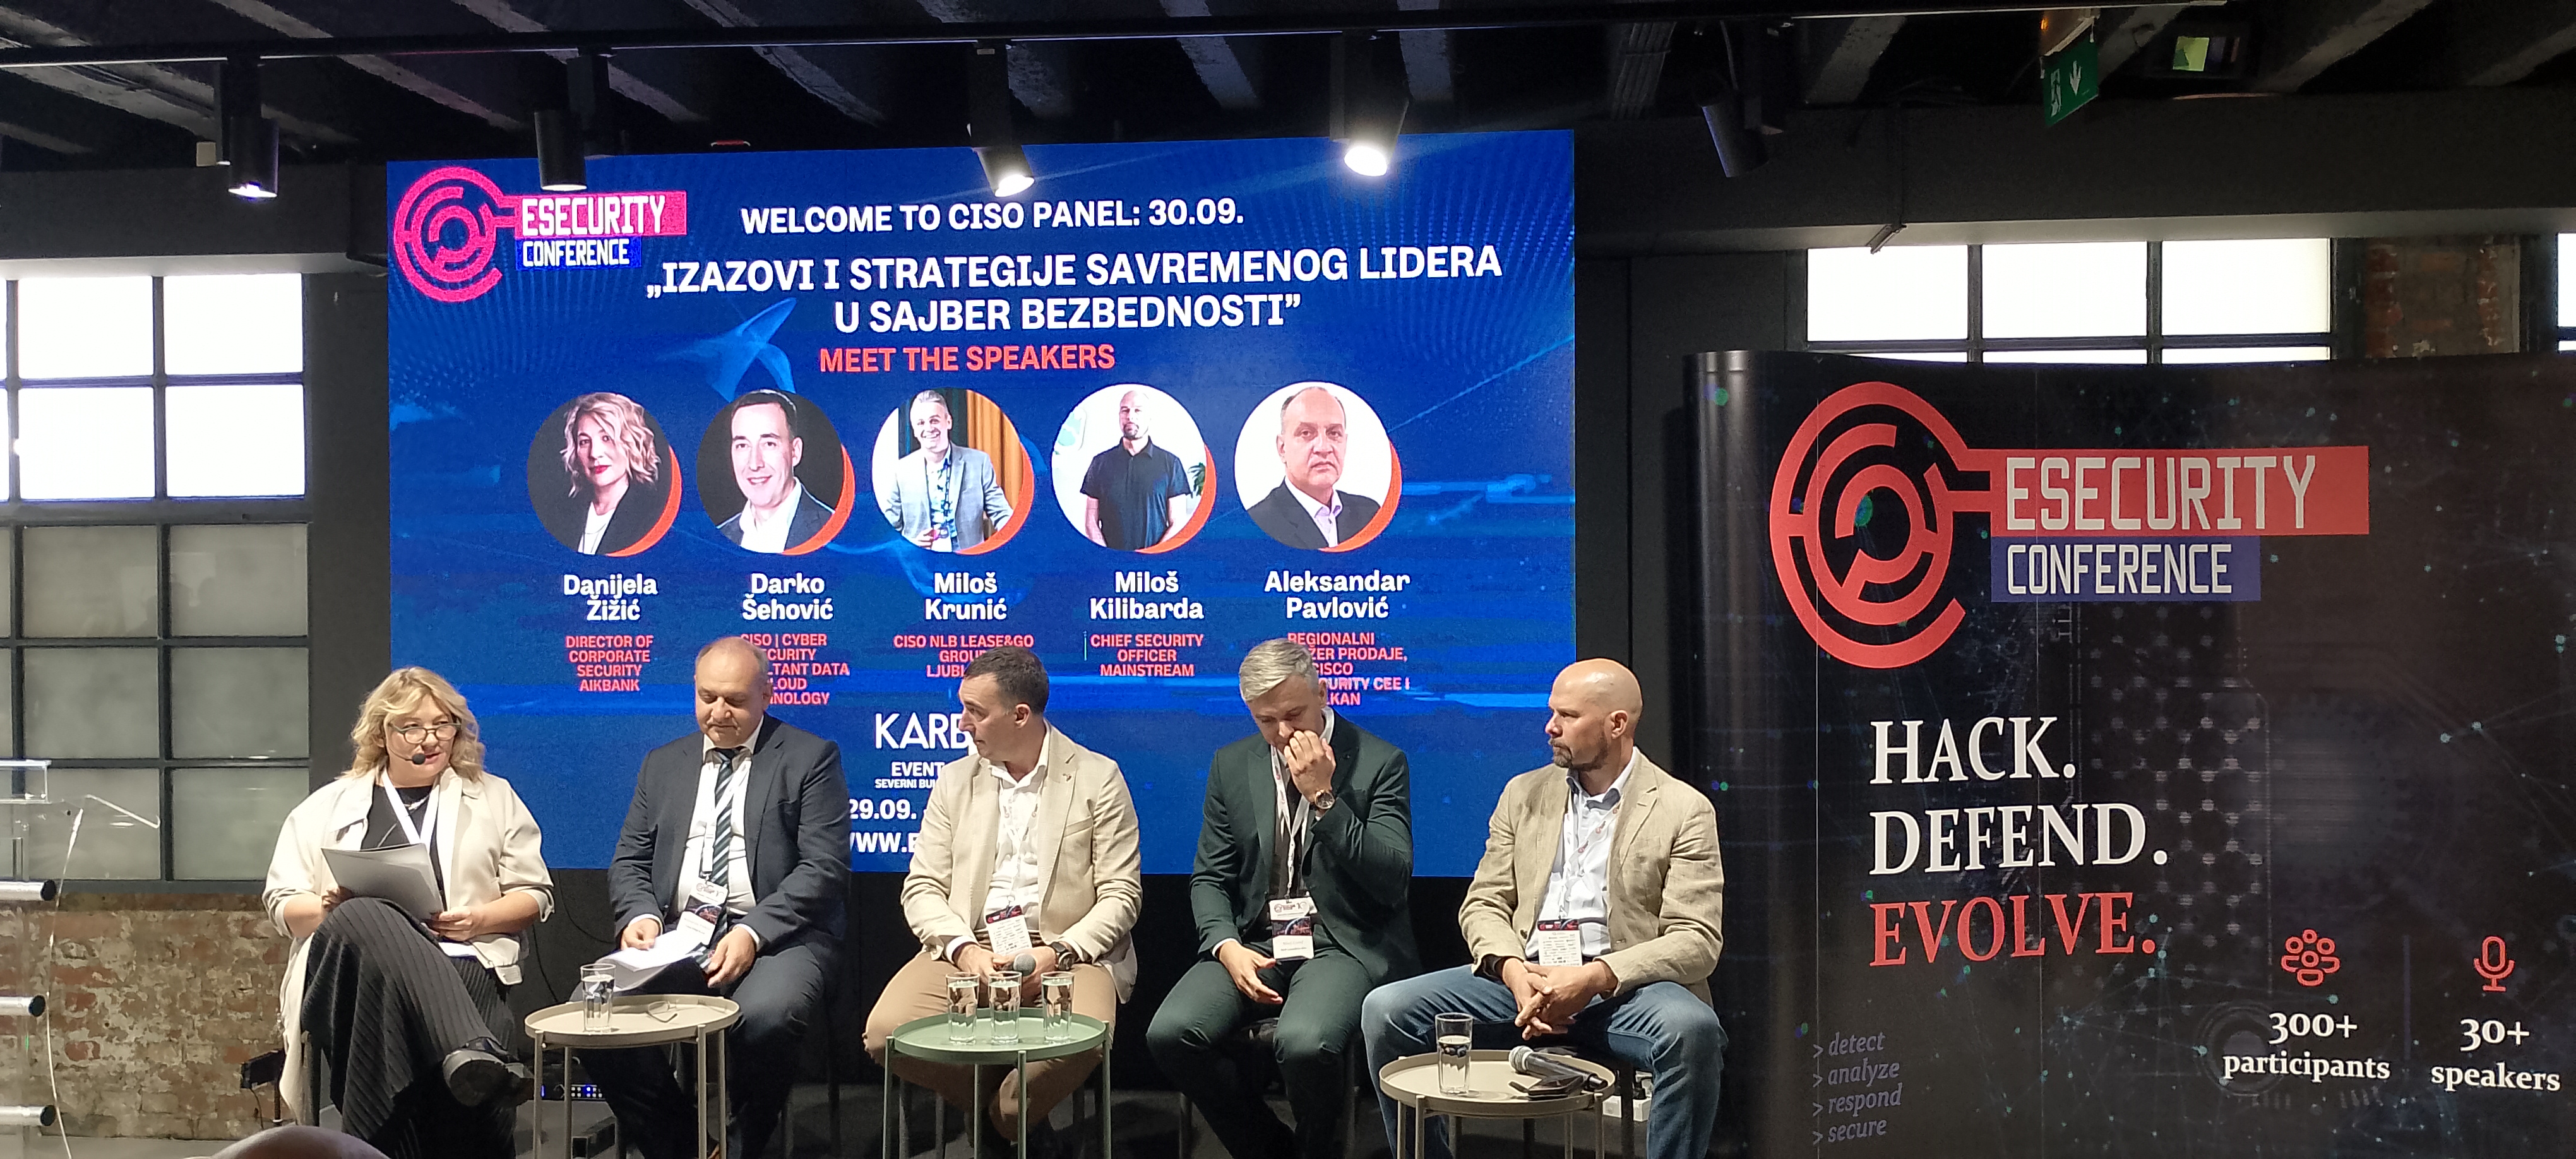
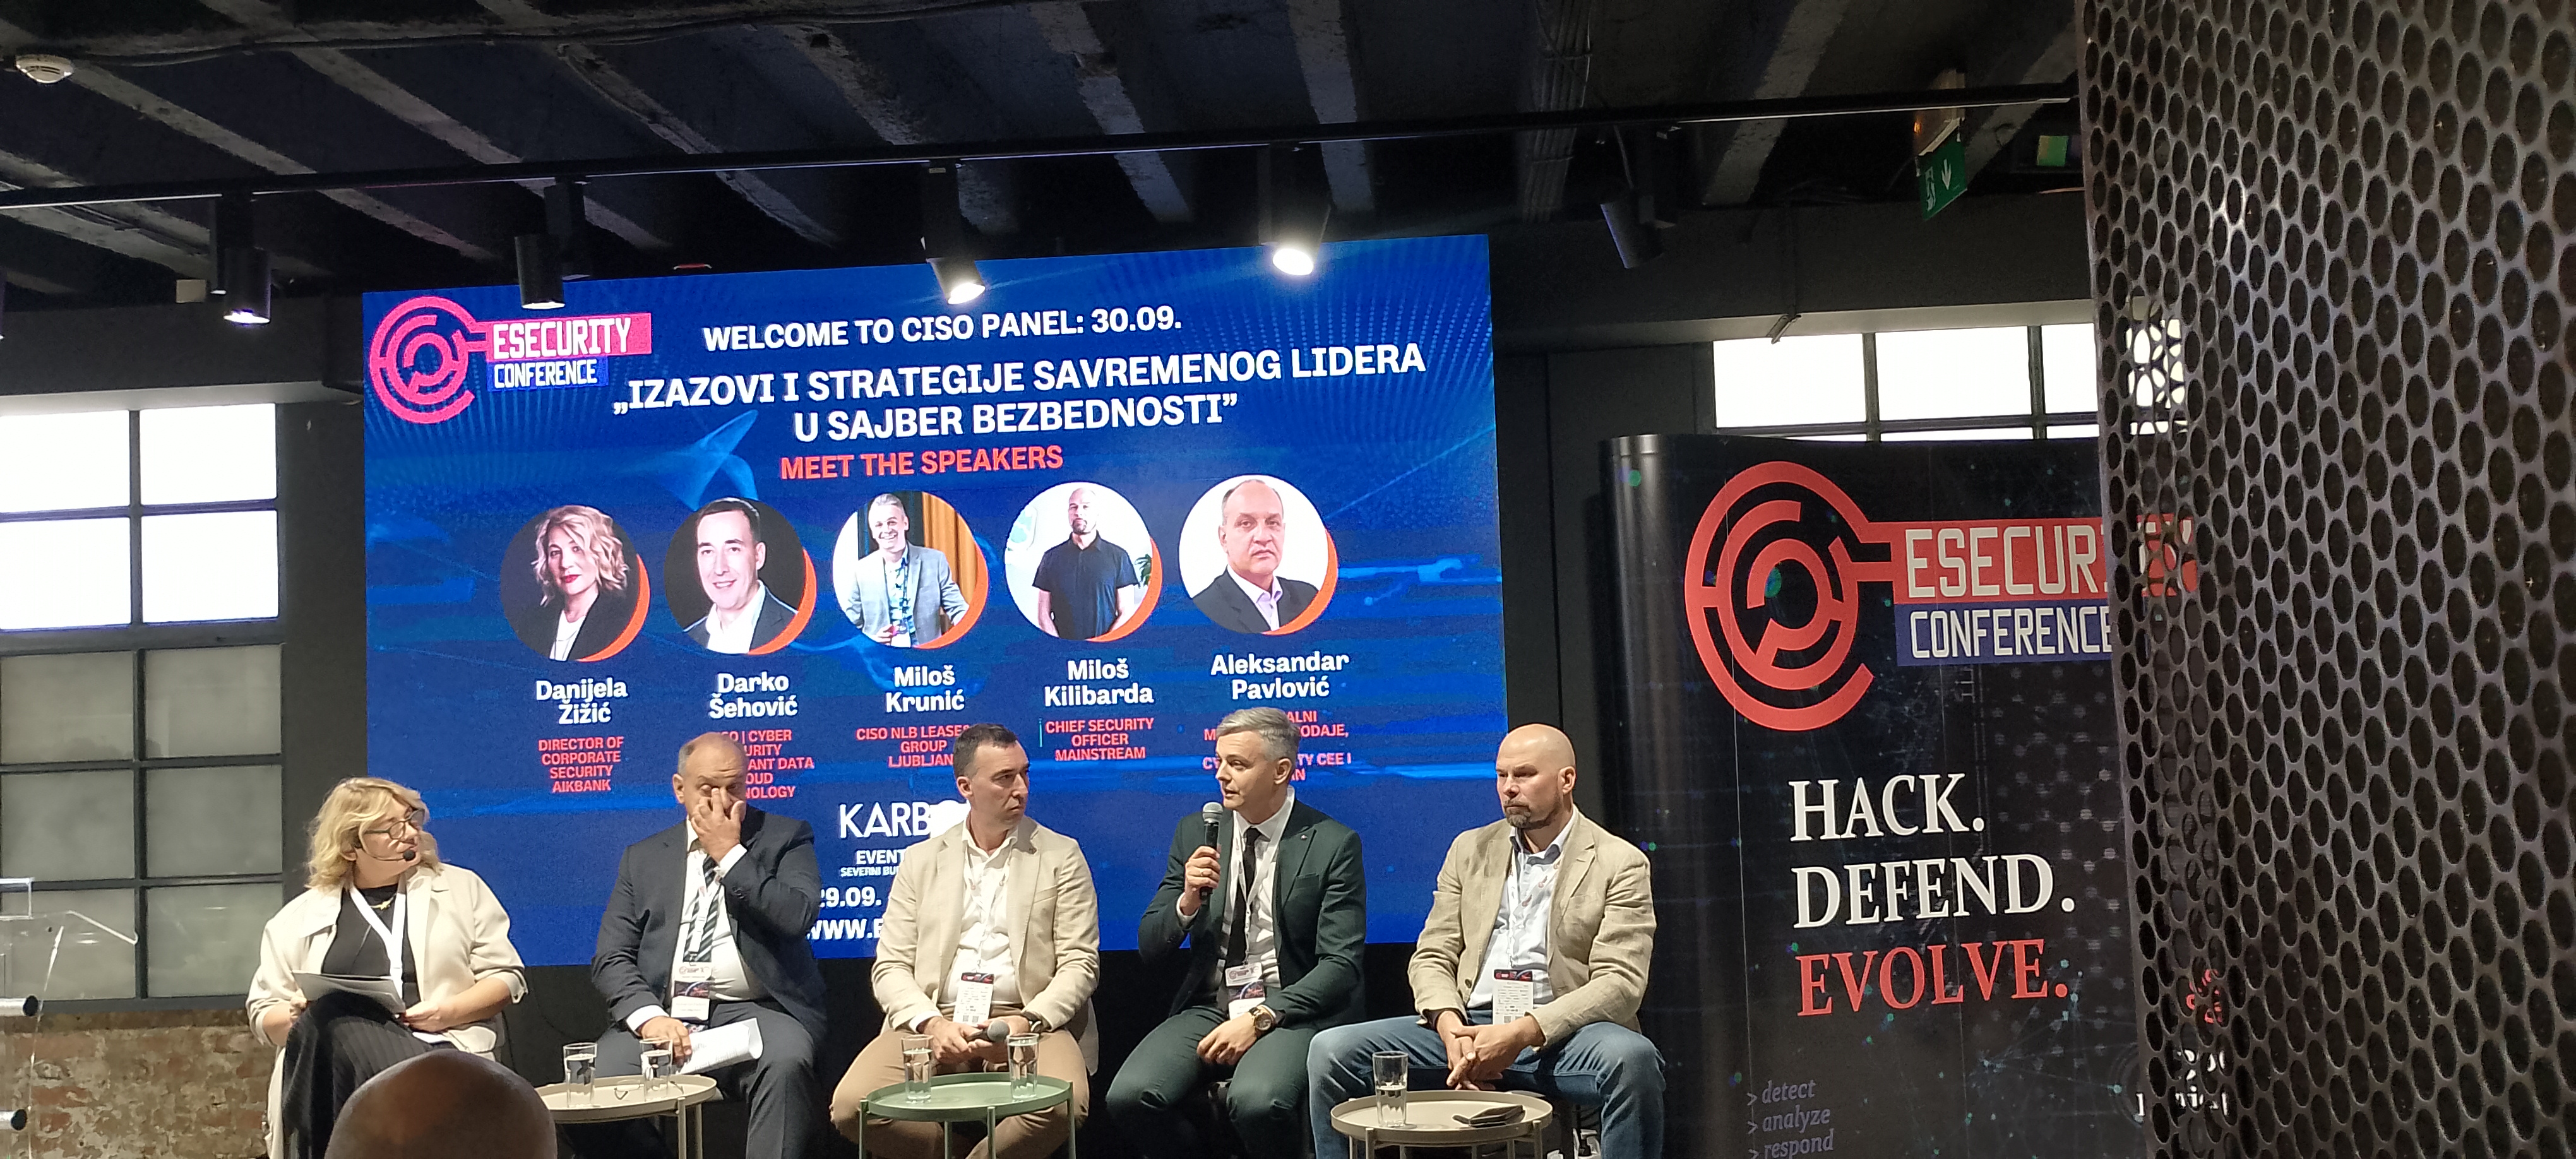
По ова го имавме и првиот панел на конференцијата посветен наулогата на CISO во градење и имплеметирање на протоколите и регулативите од областа на кибер безбедноста, како и предизвиците со кои тие се соочуваат како во поглед на недостигот од работна сила на почетно ниво, така и во поглед на автоматизацијата и од едната и од другата страна на кибер безбедноста. За огромната одговорност што ова работно место го носи во секоја компанија дискутираа Данијела Жижиќ, директор за корпоративна безбедност во АИК Банка, како модератор, и Дарко Шеховиќ CISO и консултант за кибер безбедност во Дата клауд технолоџи, Милош Килибарда, CSO во мејнстрим, Милош Круниќ CISO во НЛБ лизинг во Љубљана, и Александар Павловиќ, регионален менаџер за продажба во CISCO Сајберсекјурити за регионот на централна источна Европа и Балканот.
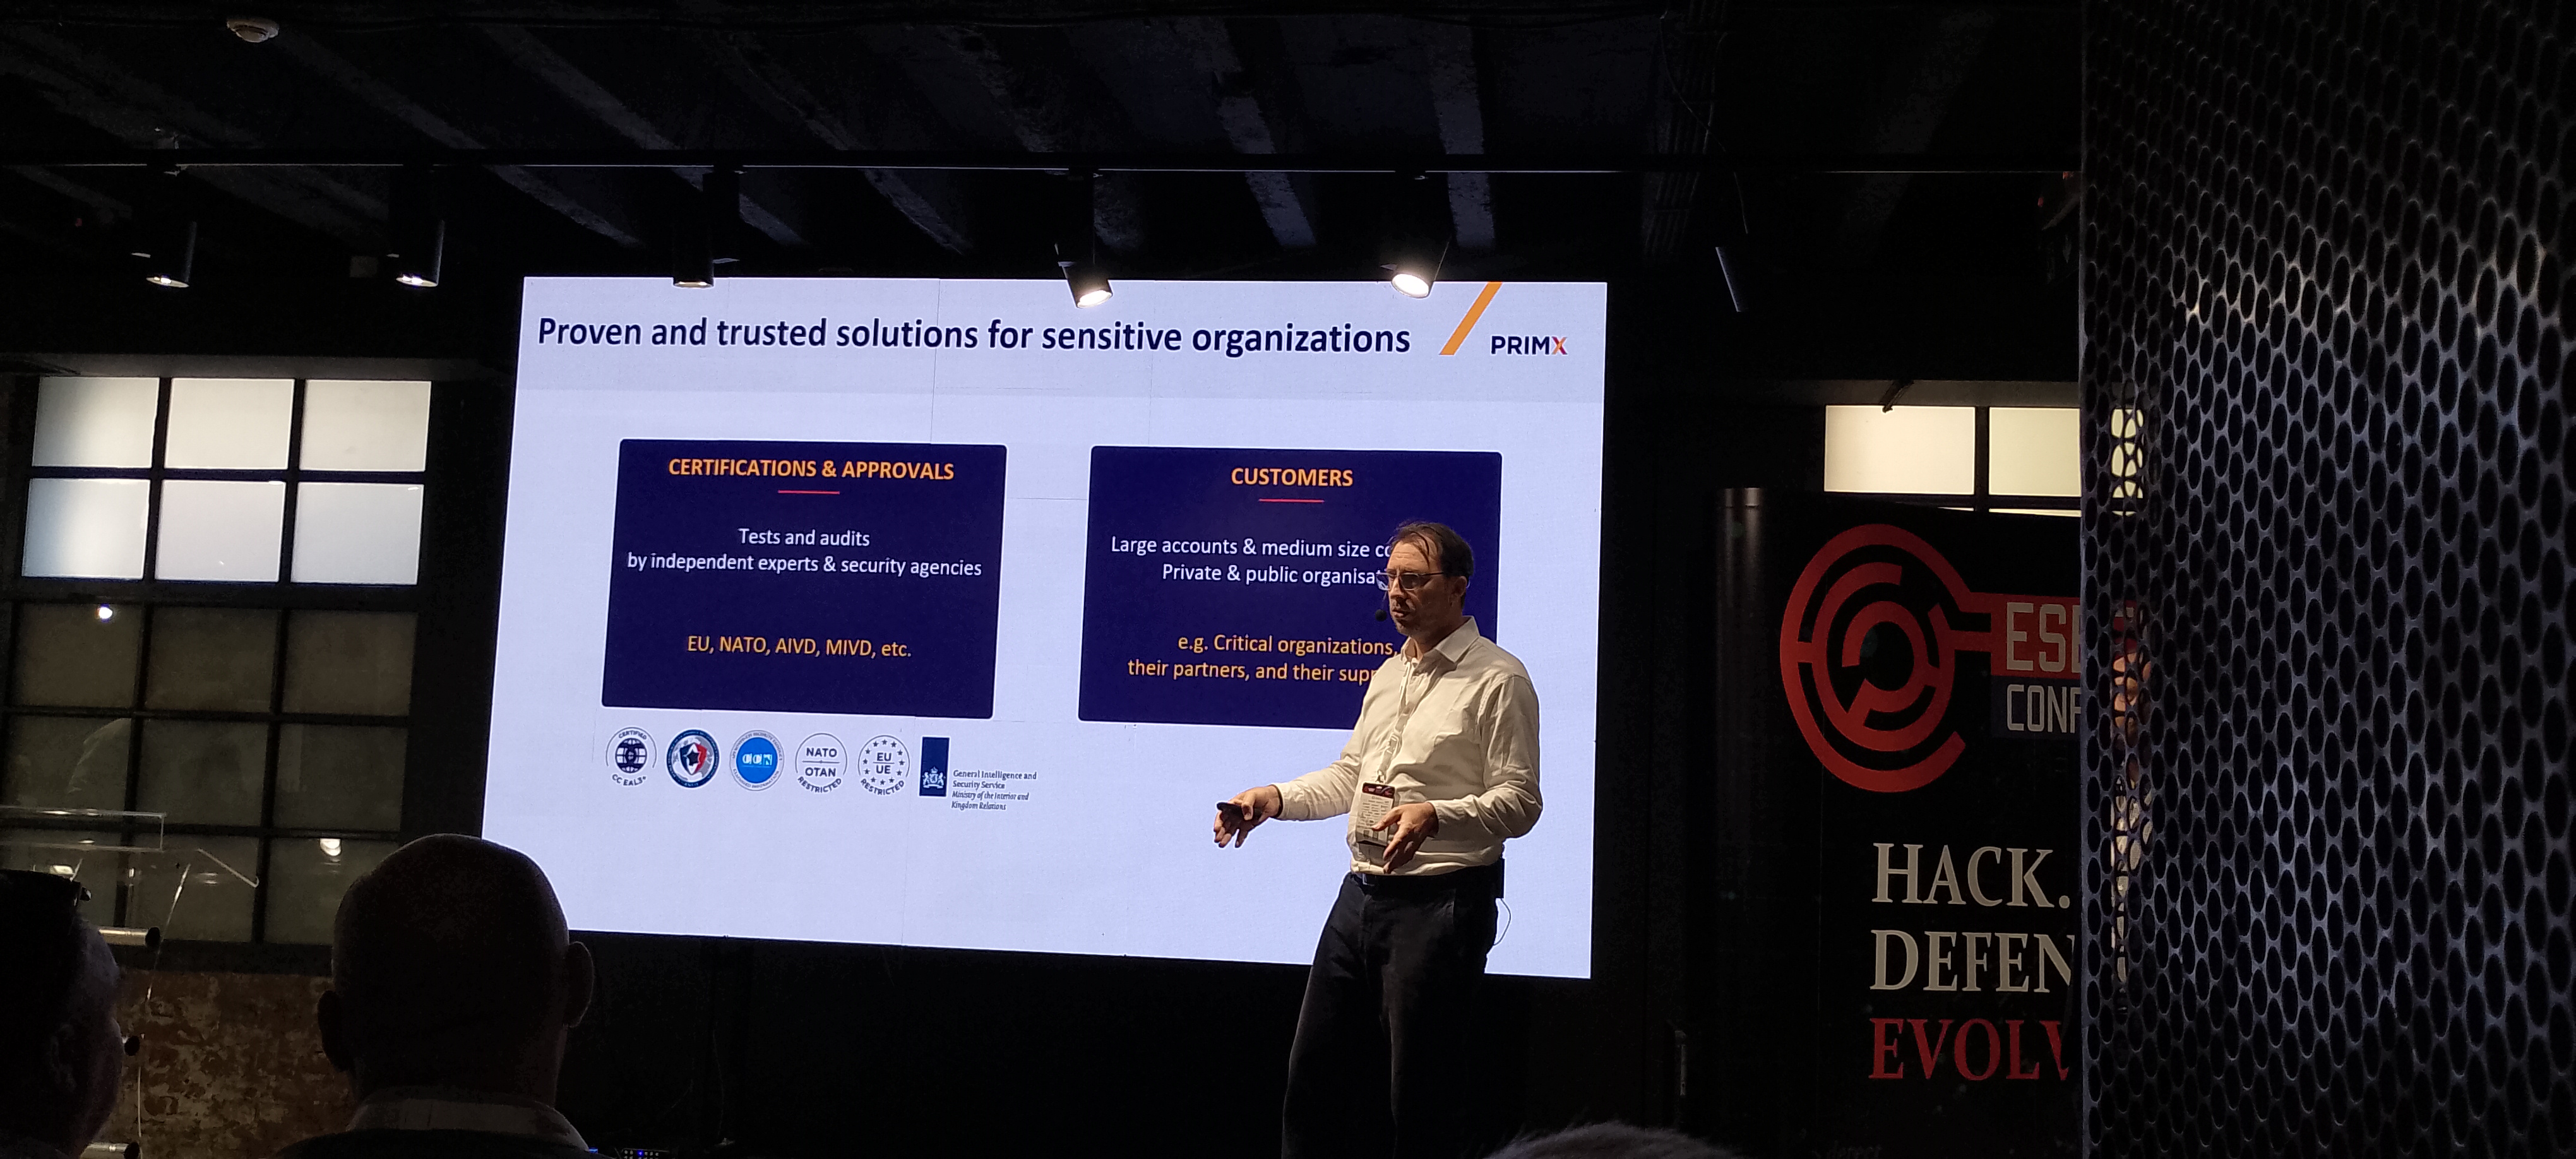
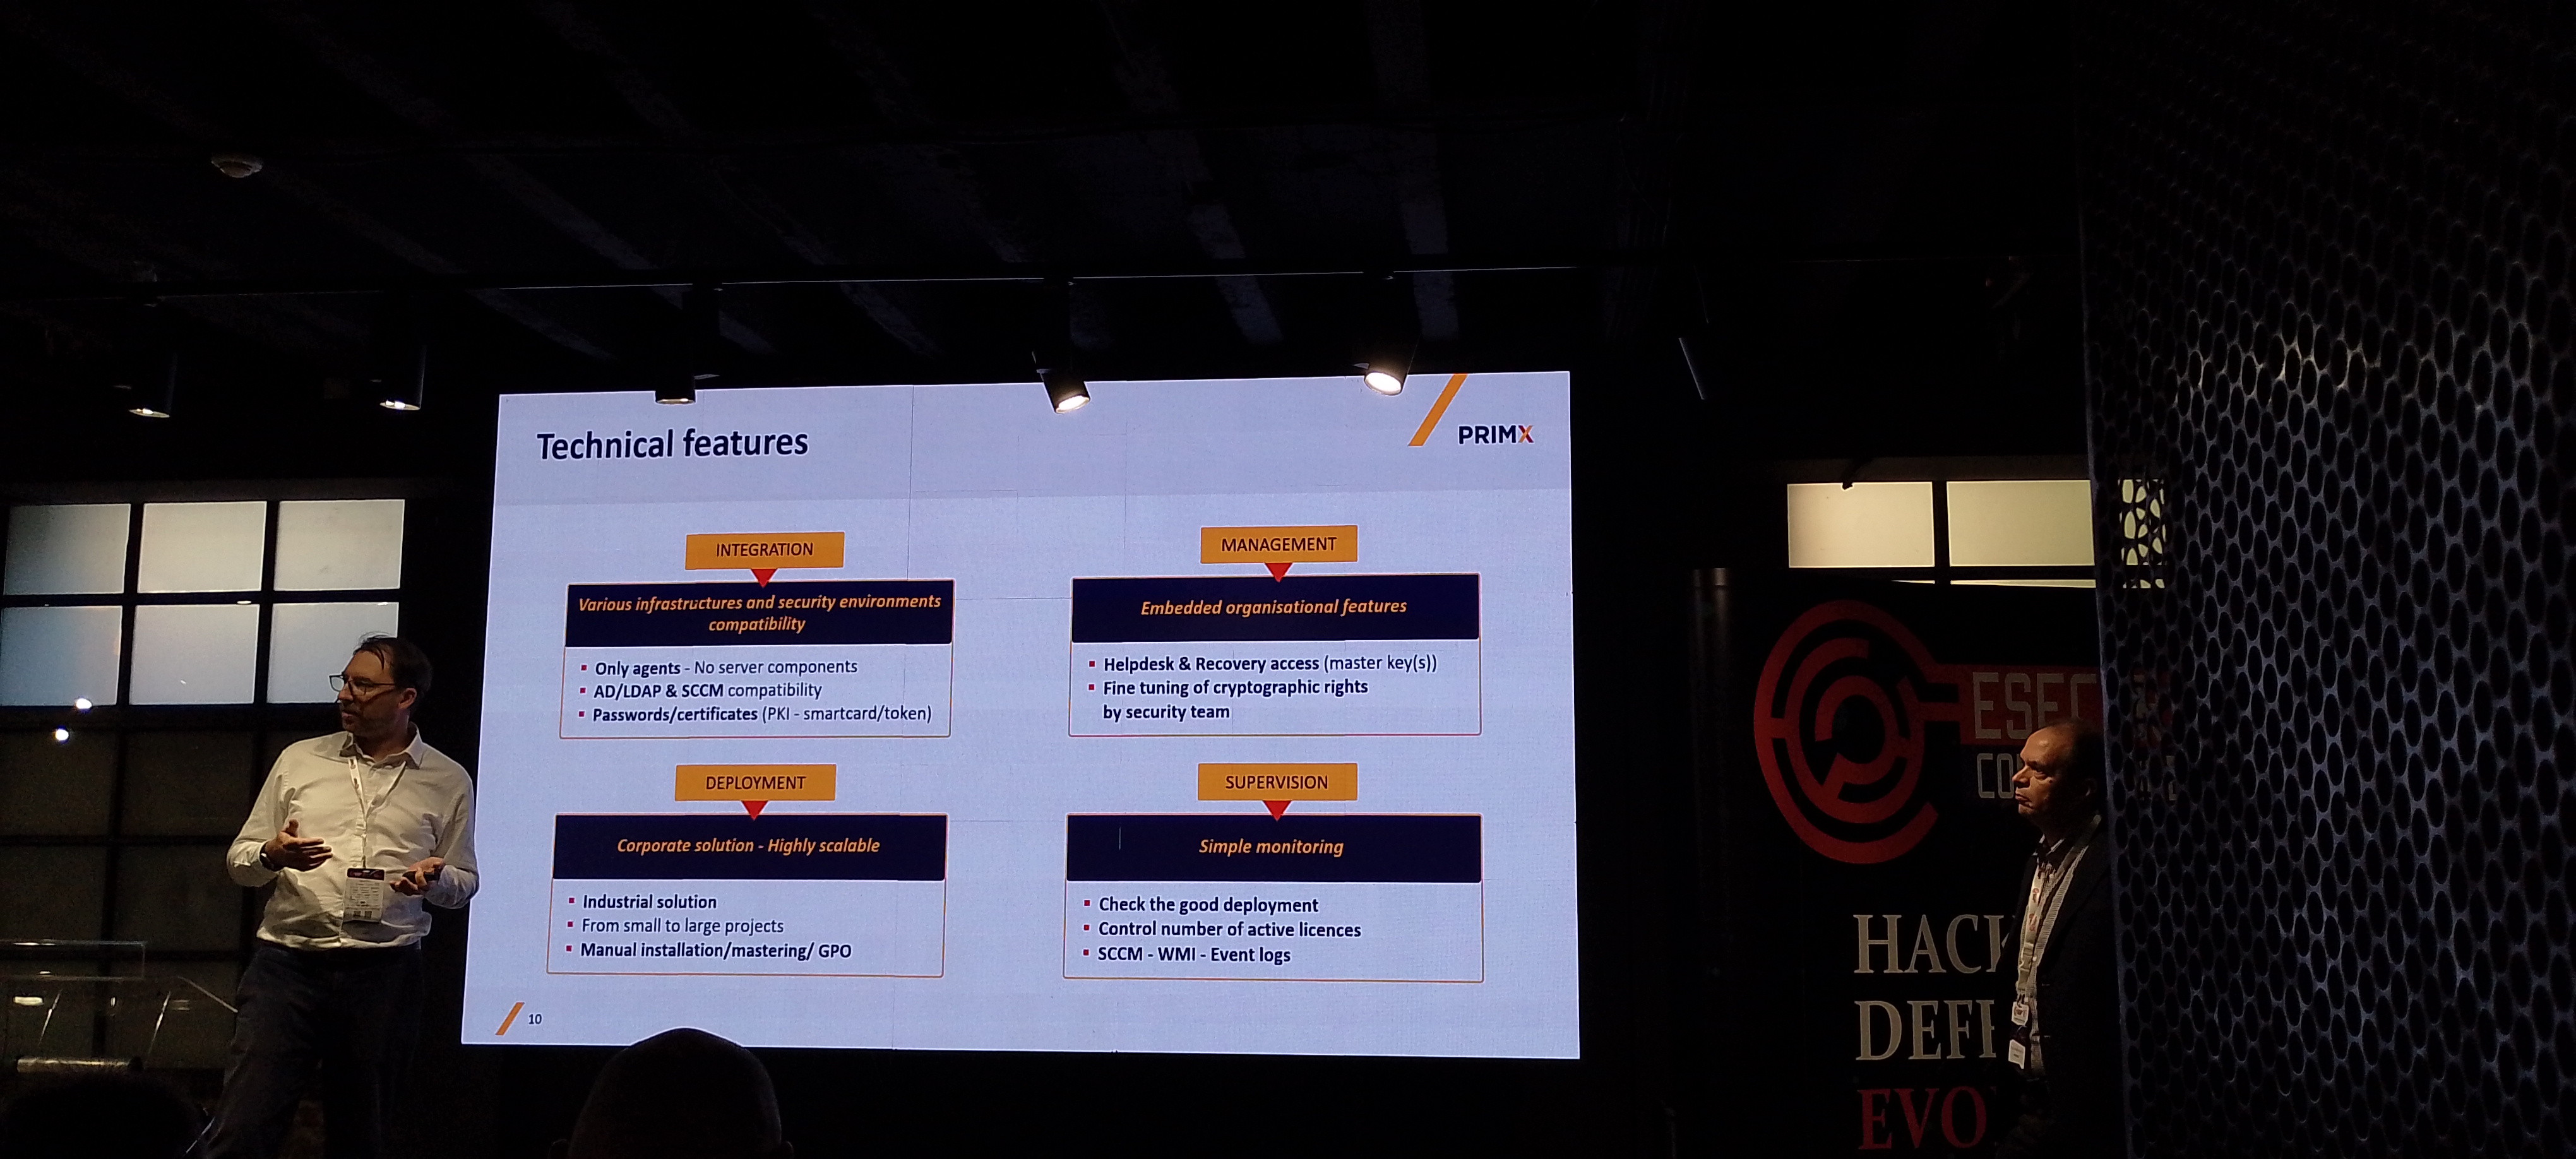
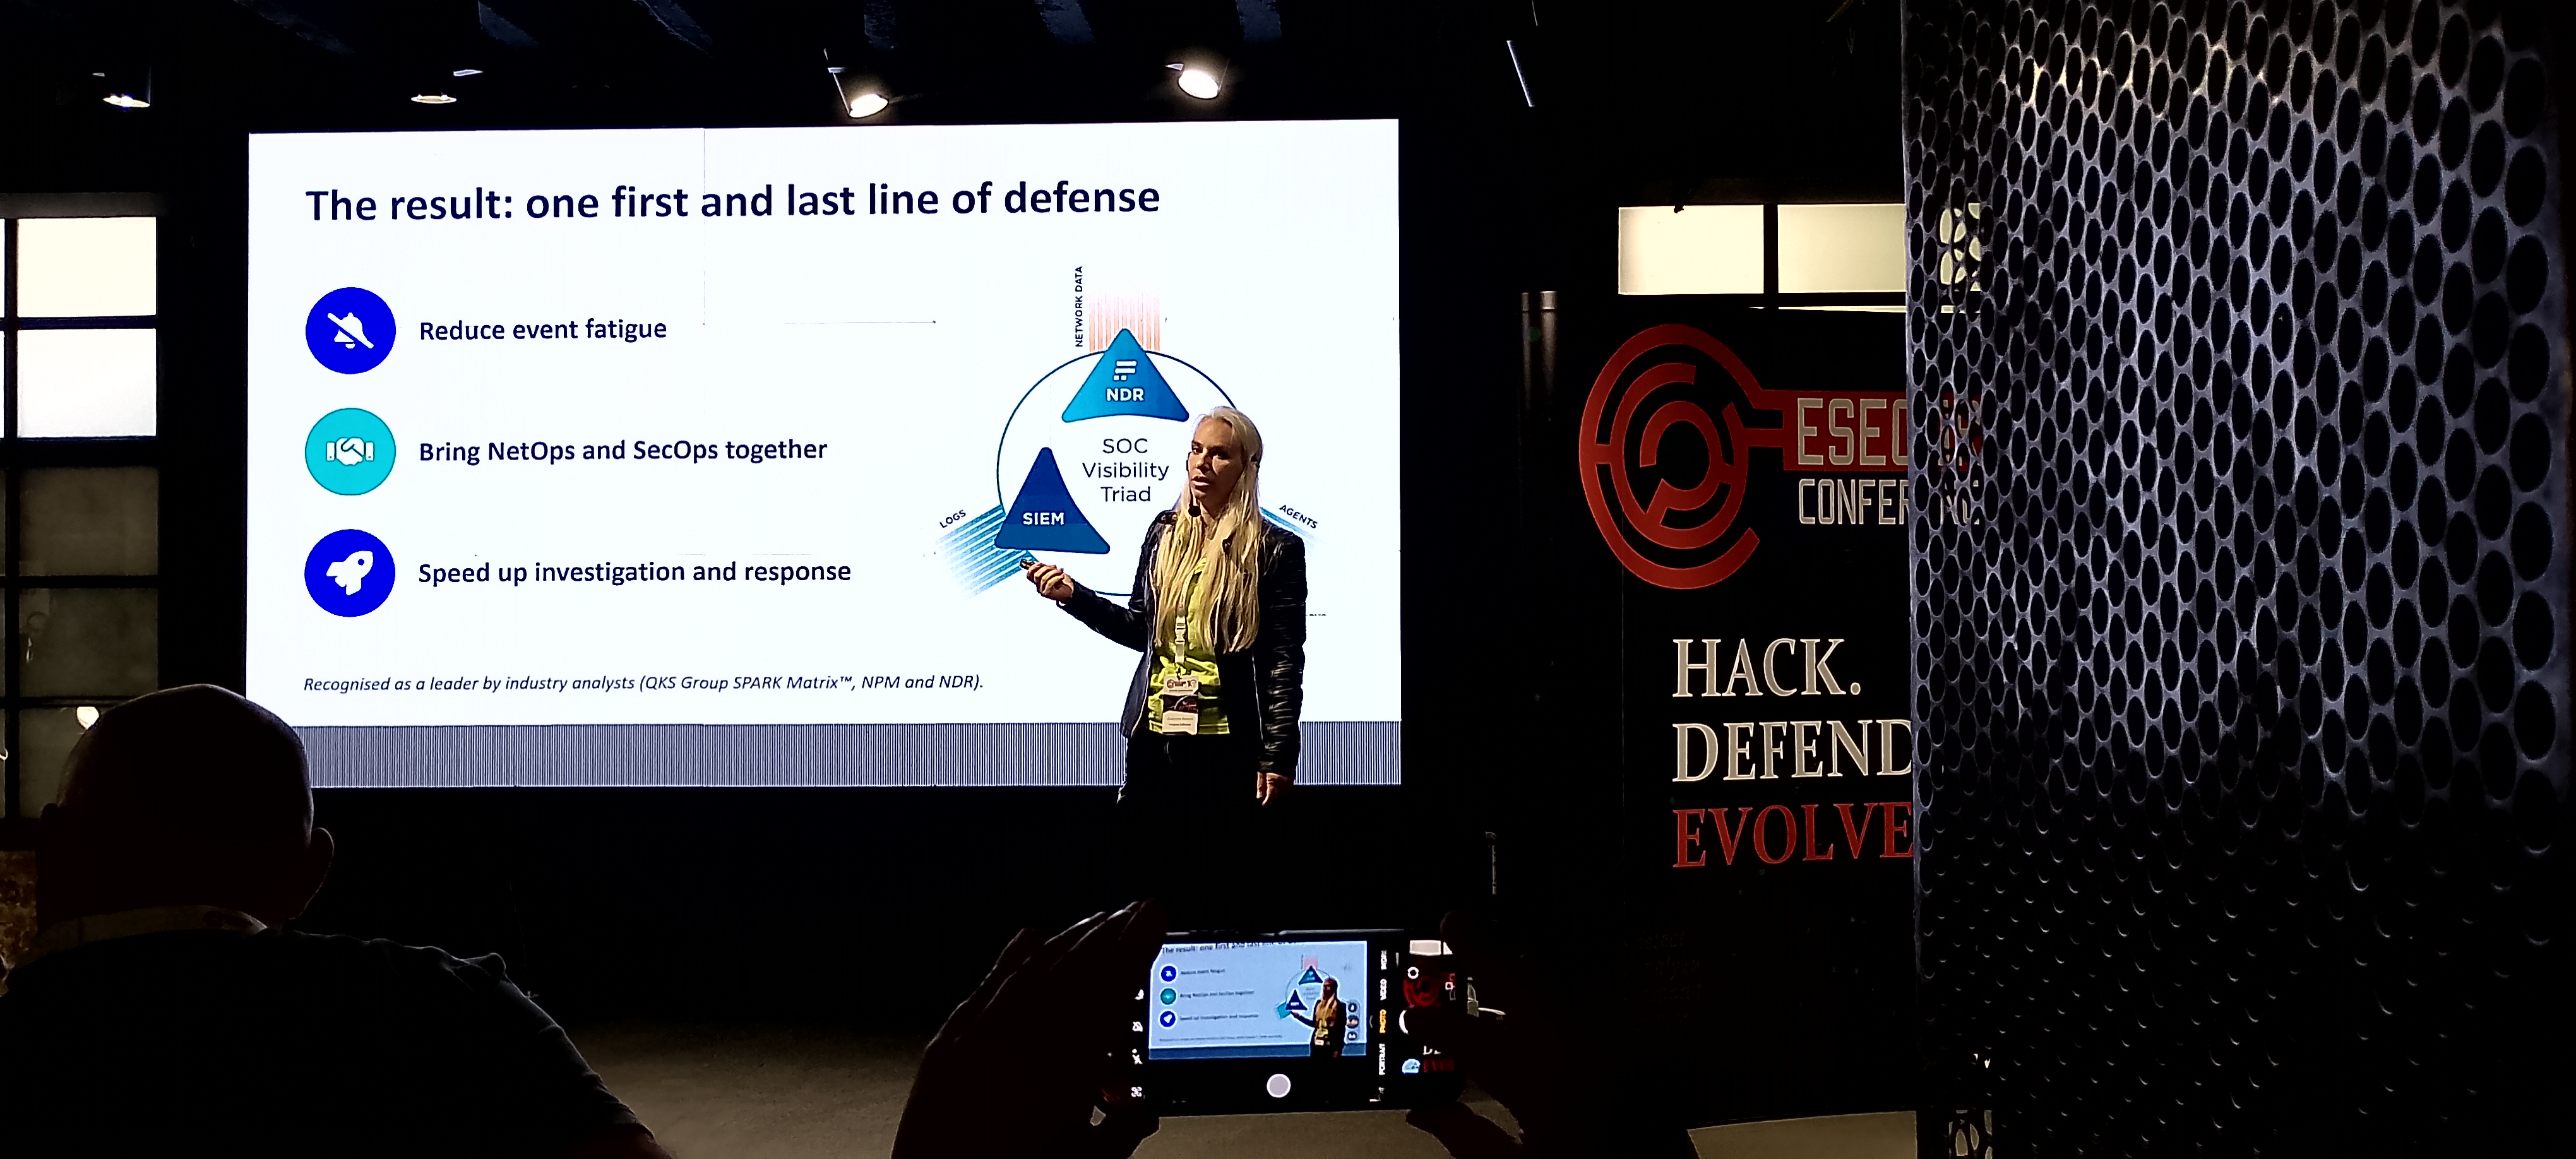
Изборот на вистински производ и решение за безбедноста на компанијата секогаш е нешто на што треба да се обрне внимание. Па оттаму и не чуди што во понатамошниот дел од денот слушнавме презентации за повеќе решенија, безбедносни проблеми итн. За момент ќе застанеме тука.
Утре се читаме повторно со нови известувања од местото на настанот – eSecurity конференцијата во Карбон Евент Центарот во Белград